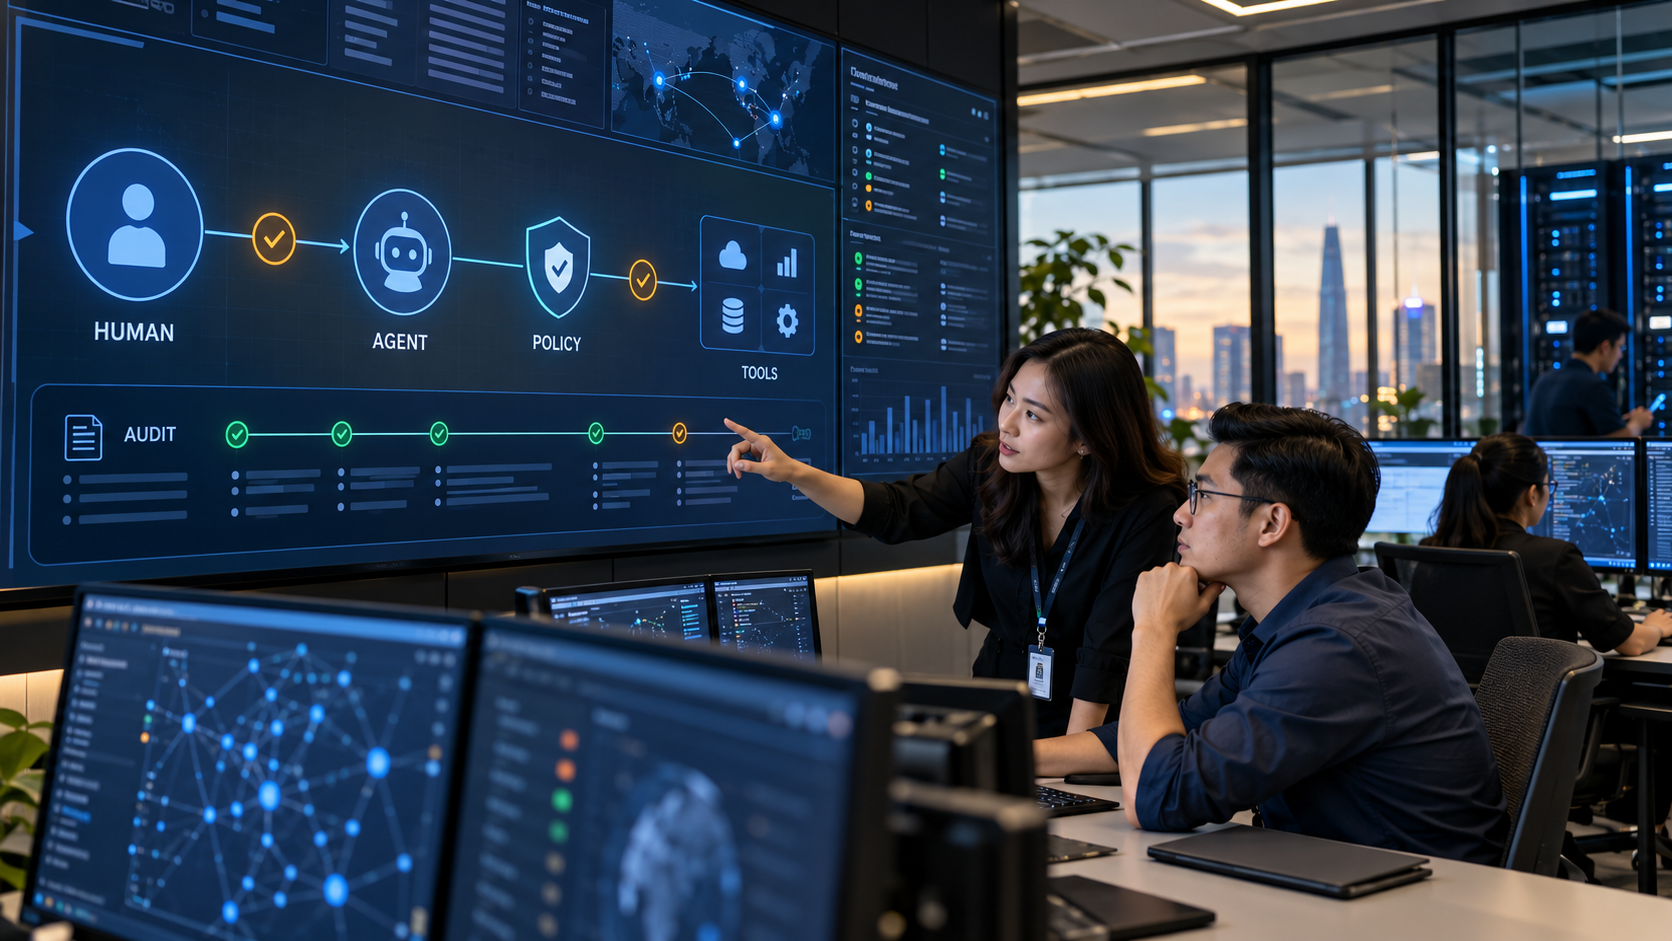
Những điểm chính trong bài viết
- Định danh của AI Agent không đồng nghĩa với thẩm quyền đầy đủ của người dùng.
- Cơ chế ủy quyền giữ rõ chủ thể và tác nhân; mạo danh tiềm ẩn rủi ro lớn trong việc quy trách nhiệm.
- Mỗi tài nguyên chỉ nhận token đúng đối tượng đích với quyền hạn đã được thu hẹp tối đa.
- Phê duyệt phải gắn chặt với hành động cụ thể, không chấp nhận sự đồng ý chung chung.
- Tính toàn vẹn của bằng chứng không đồng nghĩa với sự bảo đảm pháp lý tuyệt đối trong mọi tình huống.
- Chỉ có đối soát dữ liệu mới xác nhận hành động được cấp phép đã thực sự chuyển hóa thành kết quả kinh doanh.
Tổng quan vấn đề và mục tiêu kinh tế
Sự xuất hiện của các tác nhân AI làm bộc lộ những lỗ hổng vốn đã âm ỉ tồn tại trong hệ thống quản lý định danh và truy cập (IAM) của doanh nghiệp: khâu đăng nhập của người dùng được bảo vệ rất kỹ nhưng giao tiếp giữa các máy chủ với nhau vẫn sử dụng chung khóa bảo mật API; phạm vi quyền hạn quá rộng; dịch vụ này gọi dịch vụ hạ nguồn bằng chính mã token nhận được từ thượng nguồn; nhật ký hệ thống chỉ ghi lại tên dịch vụ chung chung mà không biết người dùng nào, lượt chạy nào của tác nhân, tác vụ nào và quyết định phê duyệt nào đứng phía sau. Khi tác nhân AI có khả năng tự lập kế hoạch và gọi liên tiếp nhiều công cụ, khoảng trống an ninh đó sẽ biến thành một chuỗi quyền lực không thể kiểm soát. Kiến trúc an toàn đòi hỏi phải phân tách rạch ròi giữa chủ thể con người, ứng dụng máy khách, tải công việc của tác nhân, lượt chạy cụ thể, mô hình AI và máy chủ tài nguyên. Tác nhân phải chứng minh được định danh tải công việc của mình; trong khi quyền hạn hành động thực tế phải được tính toán động dựa trên chủ thể, tác nhân thừa hành, khách hàng riêng, tác vụ, mục đích, tài nguyên, chính sách bảo mật hiện hành và sự phê duyệt của con người.
Khung làm việc OAuth là nền tảng cốt lõi nhưng không phải là một chiếc nút bấm thần kỳ để kích hoạt an ninh. Tiêu chuẩn RFC 9700 khuyến nghị sử dụng luồng mã ủy quyền đi kèm các biện pháp bảo vệ phù hợp, mã token truy cập phải bị giới hạn đối tượng thụ hưởng và quyền hạn tối thiểu, áp dụng cơ chế ràng buộc người gửi để giảm nguy cơ tấn công phát lại cùng việc quản trị chặt chẽ mã làm mới token. Tiêu chuẩn RFC 8707 cho phép chỉ định tài nguyên mục tiêu cụ thể; RFC 9396 biểu diễn chi tiết phân quyền có cấu trúc; RFC 8693 hỗ trợ cơ chế trao đổi mã token với trường subject_token và actor_token; trong khi chứng chỉ mTLS theo RFC 8705 hoặc cơ chế DPoP theo RFC 9449 giúp ràng buộc chặt chẽ mã token với người gửi. Doanh nghiệp cần lựa chọn cấu hình phù hợp dựa trên sơ đồ hạ tầng và khả năng hỗ trợ của máy khách, cố định máy chủ phát hành, tài nguyên và thuật toán mã hóa, kiểm tra tính hợp lệ ở cả cổng trung gian lẫn máy chủ tài nguyên và tuyệt đối không chuyển tiếp mã token vô điều kiện xuyên qua nhiều hệ thống.
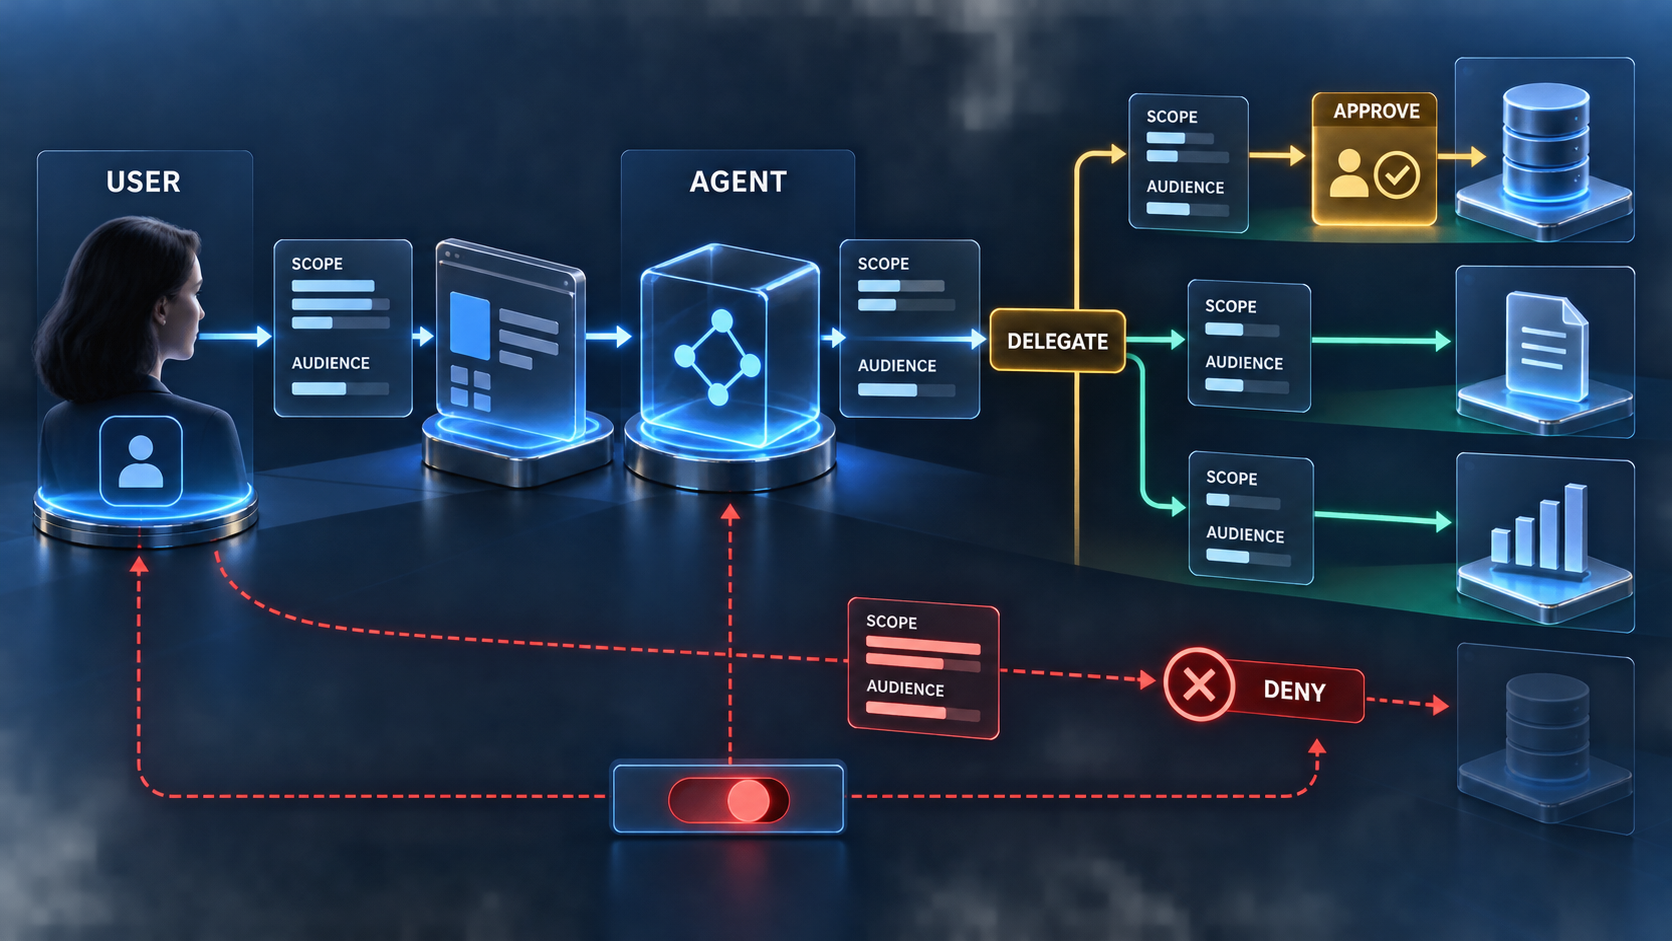
Cơ chế ủy quyền đại diện là ngữ nghĩa trung tâm của toàn bộ kiến trúc. Tác nhân A hành động thay mặt người dùng B nhưng vẫn bắt buộc phải được nhận diện rõ ràng là thực thể thừa hành A; điều này hoàn toàn khác biệt với mạo danh toàn phần, nơi bên tiếp nhận coi A giống hệt như B trong ngữ cảnh quyền hạn. Trao đổi mã token chỉ là một giao thức kỹ thuật; máy chủ cấp quyền vẫn bắt buộc phải xác minh mối quan hệ giữa chủ thể và thực thể thừa hành, ứng dụng máy khách, không gian khách hàng riêng, tài nguyên, đối tượng thụ hưởng, phạm vi quyền chi tiết, tác vụ và mức độ rủi ro. Qua mỗi chặng truyền dữ liệu, quyền hạn chỉ được phép thu hẹp lại hoặc giữ nguyên trong giới hạn, nghiêm cấm việc mở rộng quyền. Độ sâu ủy quyền, danh sách thực thể được ủy quyền phê duyệt, thời hạn hiệu lực, hạn mức số tiền, phân loại dữ liệu và quy định cấm ủy quyền tiếp tục đều phải được chính sách bảo mật thực thi nghiêm ngặt. Các hành vi có rủi ro cao bắt buộc phải dừng lại để yêu cầu xác thực nâng cấp hoặc con người phê duyệt gắn chặt với bản băm của thao tác cụ thể đó.
Định danh tải công việc như định danh SPIFFE hoặc tài liệu SVID giúp loại bỏ hoàn toàn việc sử dụng khóa bí mật dài hạn dùng chung và gắn thông tin xác thực với các tải công việc đã qua chứng thực an toàn. Tuy nhiên, tài liệu SVID chỉ chứng minh định danh và miền tin cậy theo đúng cấu hình; nó hoàn toàn không thể quyết định xem tác nhân AI có được quyền sửa hóa đơn hay đọc hồ sơ khách hàng nào hay không. Điểm quyết định chính sách (PDP) và điểm thực thi chính sách (PEP) cần kết hợp định danh đã xác minh với ngữ cảnh nghiệp vụ, mối quan hệ đối tượng và chính sách an ninh hiện hành. Các giao thức như MCP hoặc Agent2Agent (A2A) cũng không tự động giải quyết bài toán phân quyền: thẻ thông tin Agent Card, trường clientInfo hay mã taskId tuyệt đối không phải là định danh bảo mật; tác nhân từ xa bắt buộc phải sử dụng thông tin xác thực nhắm đúng đối tượng thụ hưởng khi gọi công cụ MCP, nghiêm cấm việc truyền mã token người dùng hoặc token A2A xuống máy chủ công cụ.
Trách nhiệm giải trình đòi hỏi phải xây dựng một đồ thị bằng chứng hoàn chỉnh chứ không chỉ dừng lại ở các dòng nhật ký văn bản đơn thuần. Chuỗi bằng chứng cần liên kết chặt chẽ từ ý định ban đầu, chủ thể đã xác thực, định danh máy khách và tác nhân, việc phát hành hoặc trao đổi mã token, phiên bản và quyết định chính sách, sự phê duyệt, kế hoạch tác vụ, lệnh gọi công cụ, đối tượng dữ liệu, kết quả trả về, tệp kết quả cho tới cam kết hoặc đính chính trên hệ thống hồ sơ gốc. Chữ ký số, bản băm, chuỗi thứ tự, nhãn thời gian tiếp nhận đáng tin cậy và cơ chế kiểm soát chỉ ghi thêm giúp bảo vệ tính toàn vẹn của dữ liệu theo đúng mô hình mối đe dọa; trong khi các khóa bí mật, câu lệnh prompt thô và chuỗi suy luận nội bộ không cần thiết phải ghi lại. Quy trình đối soát xác nhận xem hành động được phân quyền có thực sự khớp với kết quả thực tế hay không. Khái niệm chống chối bỏ trách nhiệm chỉ nên được tuyên bố trong phạm vi mức độ bảo đảm, quyền kiểm soát khóa và các phân tích pháp lý đã được thiết lập chặt chẽ từ trước.
Lộ trình triển khai nên bắt đầu từ một thao tác chỉ đọc hoặc thao tác có thể đảo ngược hoàn toàn, áp dụng cho một nhóm người dùng giới hạn và một tài nguyên duy nhất. Doanh nghiệp cần lập danh mục kiểm kê toàn diện các định danh, khóa bảo mật và chính sách, thay thế các khóa dùng chung bằng định danh tải công việc, bổ sung cơ chế trao đổi mã token và token gắn riêng cho từng tài nguyên, thực thi phân quyền ở cấp độ đối tượng, sau đó mới xây dựng hệ thống bằng chứng và quy trình đối soát dữ liệu. Các bài kiểm thử phủ định bắt buộc phải bao quát các tình huống sai máy chủ phát hành, sai đối tượng thụ hưởng, sai khách hàng riêng hoặc sai đối tượng dữ liệu, leo thang phạm vi quyền, tấn công phát lại, phê duyệt hết hạn, thu hồi quyền hạn, mã độc chèn câu lệnh prompt và sự cố gián đoạn dịch vụ phụ thuộc. Chỉ mở rộng quy mô khi giai đoạn thử nghiệm chứng minh không phát sinh bất kỳ tác dụng phụ trái phép nào, bằng chứng thu thập đầy đủ và giá trị mang lại vượt trội so với chi phí vận hành. Toàn bộ các chỉ tiêu về hiệu quả đầu tư ROI và cam kết SLO trong bài viết là các mục tiêu cần đo lường mốc ban đầu, chứ không phải là kết quả đảm bảo tự động từ các tiêu chuẩn OAuth, SPIFFE hay NIST.
“AI Agent cần có định danh riêng để chịu trách nhiệm giải trình, nhưng chỉ được phép sử dụng phần thẩm quyền mà chủ thể đã ủy quyền rõ ràng cho tác vụ, tài nguyên và thời điểm cụ thể đó.”
Phân tích ngành nghề và nguyên nhân gốc rễ
Việc sử dụng chung một thông tin xác thực cho nhiều tác nhân AI khiến mọi hành vi trong hệ thống đều trông giống hệt như phát xuất từ một tài khoản dịch vụ duy nhất. Khi xảy ra sự cố sai lệch, doanh nghiệp hoàn toàn không thể biết tải công việc nào, phiên bản nào hay lượt chạy nào đã gọi công cụ, ai là người ủy quyền hay tác vụ nào đang liên quan. Việc luân chuyển khóa bí mật sẽ gây gián đoạn hàng loạt hệ thống; trong khi rò rỉ khóa sẽ mở toang cánh cửa truy cập vào toàn bộ hạ tầng. Doanh nghiệp cần trang bị định danh tải công việc riêng biệt theo từng dịch vụ, môi trường và miền tin cậy, sử dụng thông tin xác thực ngắn hạn kết hợp sổ đăng ký tác nhân ổn định. Từng phiên bản máy chủ hoặc lượt chạy vẫn cần được theo dõi mã tương quan riêng biệt, song bản thân chúng không tự động trở thành một thực thể bảo mật độc lập. Độ chi tiết của định danh phải vừa đủ để khoanh vùng cô lập rủi ro nhưng vẫn bảo đảm tính khả thi trong vận hành; việc tạo thông tin xác thực cho từng câu lệnh prompt là cực đoan không cần thiết, trong khi dùng chung một khóa quản trị cho toàn bộ công ty lại quá sơ sài và nguy hiểm.
Hành vi chuyển tiếp mã token biến máy chủ tài nguyên trở thành nạn nhân của lỗ hổng người ủy nhiệm bị nhầm lẫn (confused deputy). Tác nhân AI nhận mã token vốn chỉ dành riêng cho giao diện người dùng rồi chuyển tiếp nguyên vẹn mã đó tới các hệ thống CRM, ERP hoặc máy chủ MCP; các dịch vụ hạ nguồn này có thể vô tình chấp nhận một mã token sai đối tượng thụ hưởng hoặc có phạm vi quyền rộng hơn mức cần thiết. Tuyến đường triển khai chuẩn mực là sử dụng mã token gắn riêng cho từng tài nguyên hoặc cơ chế trao đổi mã token và ủy quyền đại diện thông qua máy chủ cấp quyền, đi kèm ngữ nghĩa rõ ràng giữa thực thể thừa hành và chủ thể, đối tượng thụ hưởng, phạm vi quyền chi tiết và thời hạn hiệu lực phù hợp. Mỗi máy chủ tài nguyên phải tự kiểm tra tính hợp lệ và bộ xử lý phải đối soát quyền truy cập tới từng đối tượng và không gian khách hàng riêng. Mã đối soát tương quan chỉ phục vụ truy vết chứ không bao giờ trao quyền thực thi. Nếu hệ thống kế thừa hạ nguồn chỉ hiểu khóa tĩnh, doanh nghiệp cần đặt cổng trung gian hoặc bộ kết nối có phạm vi quyền hạn hẹp và lập kế hoạch loại bỏ dứt điểm, tuyệt đối không ngụy trang khóa quản trị cũ dưới danh xưng thông tin xác thực của tác nhân AI.
Các vai trò và phạm vi quyền thô thiển rất dễ tạo ra ảo tưởng rằng hệ thống đã tuân thủ nguyên tắc quyền tối thiểu. Một người dùng giữ vai trò Trưởng phòng Kinh doanh không đồng nghĩa với việc tác nhân AI của họ được phép xuất toàn bộ cơ sở dữ liệu CRM ra ngoài; phạm vi quyền ghi hóa đơn chung chung hoàn toàn không thể nói rõ hóa đơn nào, số tiền trị giá bao nhiêu hay có cần sự phê duyệt hay không. Cơ chế phân quyền đòi hỏi phải kết hợp nhuần nhuyễn giữa kiểm soát truy cập dựa trên vai trò (RBAC) với kiểm soát dựa trên thuộc tính (ABAC) và mối quan hệ (ReBAC), quyền sở hữu đối tượng, mục đích sử dụng, mức độ phân loại dữ liệu, hạn mức giao dịch, khung thời gian và quy trình phê duyệt. Chi tiết phân quyền phong phú hoặc định danh chính sách nội bộ giúp mô tả quyền hạn có cấu trúc, song yêu cầu từ phía máy khách không bao giờ được tự động tin tưởng. Máy chủ tài nguyên phải luôn thực thi các bất biến nghiệp vụ và các hạn chế ở cấp độ từng hàng và từng trường dữ liệu. Số liệu đo lường từ xa đối soát giữa quyền đã cấp với quyền thực tế được sử dụng sẽ giúp doanh nghiệp chủ động thu hẹp quyền hạn sau giai đoạn thử nghiệm.
Các tác nhân AI hoạt động dài hạn thường có xu hướng giữ lại mã token theo toàn bộ vòng đời của tác vụ hoặc lâu hơn thế. Khi người dùng thay đổi vai trò, nghỉ việc, sự phê duyệt hết hạn hoặc tác vụ đã bị hủy bỏ, hàng đợi xử lý vẫn tiếp tục âm thầm thực thi. Hàng đợi tuyệt đối không được chứa mã token mang quyền vô điều kiện; tiến trình công nhân phải sử dụng định danh tải công việc để lấy thông tin xác thực ngắn hạn và thực hiện cấp quyền lại ngay tại thời điểm thực thi. Chính sách an ninh kiểm tra lại tính hợp lệ hiện tại của chủ thể, khách hàng riêng, tác vụ và quyết định phê duyệt. Quy trình thu hồi quyền cần có cơ chế chỉ mục để nhanh chóng truy tìm toàn bộ các tác vụ, luồng dữ liệu, hàm phản hồi và hành động hạ nguồn liên quan. Mã token JWT ngắn hạn giúp thu hẹp khoảng thời gian rủi ro, nhưng các quyền hạn trọng yếu bắt buộc phải có tuyến từ chối hoặc vô hiệu hóa tức thì. Quy trình phục hồi hệ thống không bao giờ được gửi lại các tác dụng phụ từ các điểm kiểm tra sao lưu cũ.
Chữ ký số và nhật ký bất biến rất dễ bị thổi phồng quá mức trong thực tế. Một sự kiện có chữ ký số chỉ chứng minh được rằng chiếc khóa đó đã ký lên chuỗi byte dữ liệu cụ thể; nó hoàn toàn không chứng minh được rằng người dùng đã thực sự hiểu quyết định, mô hình AI không bị chèn mã độc hay khóa ký không bị lộ lọt. Kho lưu trữ chỉ ghi thêm vẫn đòi hỏi phân tách quyền truy cập, tuân thủ thời hạn lưu giữ và quyền riêng tư, sao lưu định kỳ, quét kiểm tra tính toàn vẹn và lưu giữ hồ sơ chỉnh sửa đính chính. Công nghệ chuỗi khối không thể thay thế cho việc xác minh danh tính ban đầu, ngữ nghĩa phê duyệt hay quy trình đối soát dữ liệu. Yêu cầu hệ thống cần nêu rõ mức độ bảo đảm: nguồn gốc sự kiện từ đâu, quy trình quản lý khóa như thế nào, nhãn thời gian và thứ tự ra sao, ai có thẩm quyền xác minh và bộ phận pháp chế chấp nhận trong tình huống sử dụng cụ thể nào. Việc tuyên bố chống chối bỏ trách nhiệm vượt quá khả năng chứng minh của bằng chứng thực tế sẽ mang lại rủi ro pháp lý và uy tín khôn lường cho doanh nghiệp.
Việc chỉ phân quyền tại cổng trung gian sẽ tạo ra một điểm vượt rào chết người. Chữ ký số, đối tượng thụ hưởng và phạm vi quyền được kiểm tra ở cổng tiếp nhận, nhưng các đối tượng gọi nội bộ hoặc các gói tin bị định tuyến sai có thể đi thẳng tới hệ thống máy chủ phía sau; khiến các ràng buộc ở cấp độ hàng và đối tượng nghiệp vụ hoàn toàn bị bỏ qua. Chiến lược phòng thủ chiều sâu đòi hỏi phải kết hợp chính sách mạng, xác thực tại máy chủ tài nguyên và phân quyền trực tiếp tại bộ xử lý nghiệp vụ. Điểm quyết định chính sách trả về các nghĩa vụ thực thi, nhưng điểm thực thi chính sách bắt buộc phải xác nhận rằng các yêu cầu làm mờ dữ liệu, phê duyệt của con người hay giới hạn tần suất đã thực sự được áp dụng. Tiêu đề tại cổng trung gian không bao giờ được tin cậy nếu phần thân yêu cầu hoặc hành động thực tế có sự sai lệch. Các bài kiểm thử phủ định cần rà soát qua mọi tuyến đường, bao gồm tiến trình công nhân bất đồng bộ, xử lý theo lô, điểm tiếp nhận webhook và các kênh quản trị hoặc hỗ trợ kỹ thuật. Chính sách quản trị tập trung giúp nâng cao tính nhất quán nhưng không bao giờ có thể thay thế quyền sở hữu của người phụ trách công cụ và dữ liệu.
Tấn công chèn mã độc vào câu lệnh prompt khai thác chính các quyền hạn hợp pháp đã được cấp cho tác nhân AI. Một tài liệu độc hại có thể chỉ thị tác nhân gửi dữ liệu nhạy cảm ra ngoài; trong khi hệ thống quản lý định danh IAM vẫn ghi nhận lệnh gọi đó đến từ một tác nhân có định danh hoàn toàn hợp lệ. Chính vì vậy, các chính sách công cụ, quy trình kiểm tra tính hợp lệ của kế hoạch và hành động, phân hạng mức độ tin cậy của nội dung, giải pháp kiểm soát lưu lượng ra ngoài và phòng chống thất thoát dữ liệu, kiểm tra tính hợp lệ của cấu trúc dữ liệu và bước xem trước của con người bắt buộc phải nằm độc lập bên ngoài mô hình AI. Tác nhân AI tuyệt đối không được phép tự ý thay đổi điểm cuối tiếp nhận, phạm vi quyền, chính sách bảo mật hay bỏ qua phê duyệt chỉ vì một đoạn văn bản yêu cầu như vậy. Bộ lọc truy xuất dữ liệu phải được thực thi nghiêm ngặt trước khâu xếp hạng; phần mô tả công cụ không bao giờ được tự động cấp quyền thực thi. Đội ngũ diễn tập tấn công cần kiểm thử các kịch bản chèn mã độc gián tiếp và trích xuất dữ liệu trái phép chéo giữa các công cụ. Các biện pháp kiểm soát định danh giúp thu hẹp phạm vi ảnh hưởng khi xảy ra sự cố nhưng không thể thay thế cho công tác bảo đảm an toàn nội dung.
Các chỉ số đo lường của hệ thống IAM truyền thống thường chỉ theo dõi tỷ lệ đăng nhập thành công và độ trễ phát hành mã token, chứ hoàn toàn chưa đo lường được kết quả nghiệp vụ đã qua phân quyền hợp lệ. Một lệnh gọi công cụ trả về mã thành công 200 có thể chưa hề được cam kết ghi nhận vào cơ sở dữ liệu, việc ghi nhận có thể bị xử lý trùng lặp hoặc tác động sai đối tượng, và một tác vụ báo hoàn tất có thể đã bỏ qua bước phê duyệt bắt buộc. Cây chỉ số cam kết chất lượng dịch vụ (SLO) cần liên kết liền mạch từ khâu phát hành mã token, trao đổi token, thực thi chính sách, phê duyệt của con người, kiểm soát cưỡng chế, thu thập bằng chứng cho tới quy trình đối soát dữ liệu. Các chỉ báo chất lượng an ninh (SLI) bao gồm tỷ lệ chấp nhận sai đối tượng thụ hưởng bằng 0, độ trễ thu hồi quyền, số lượng tấn công phát lại bị chặn đứng, sự cố rò rỉ chéo giữa các khách hàng và tính đầy đủ của bằng chứng. Chỉ số nghiệp vụ cốt lõi phải dựa trên kết quả đã được đối soát chuẩn xác. Quyết định từ chối hợp lệ không bao giờ bị tính là sự cố gián đoạn dịch vụ; và một thao tác thành công không qua ủy quyền hợp lệ tuyệt đối không được đánh đổi để lấy chỉ số tính sẵn sàng của hệ thống.
Bốn nhầm lẫn nguy hiểm
- ⦿Mã mô hình AI hoặc mã lượt chạy không phải là định danh khối lượng công việc.
- ⦿Một token hợp lệ không đồng nghĩa với việc hành động ở thời điểm hiện tại được phép thực thi.
- ⦿Mã tác vụ và mã liên kết không thể thay thế cho thông tin đăng nhập xác thực.
- ⦿Chữ ký số hoặc nhật ký ghi chép không tự động tạo ra giá trị chống chối bỏ trước pháp luật.
Sơ đồ kiến trúc & luồng dữ liệu thực thi
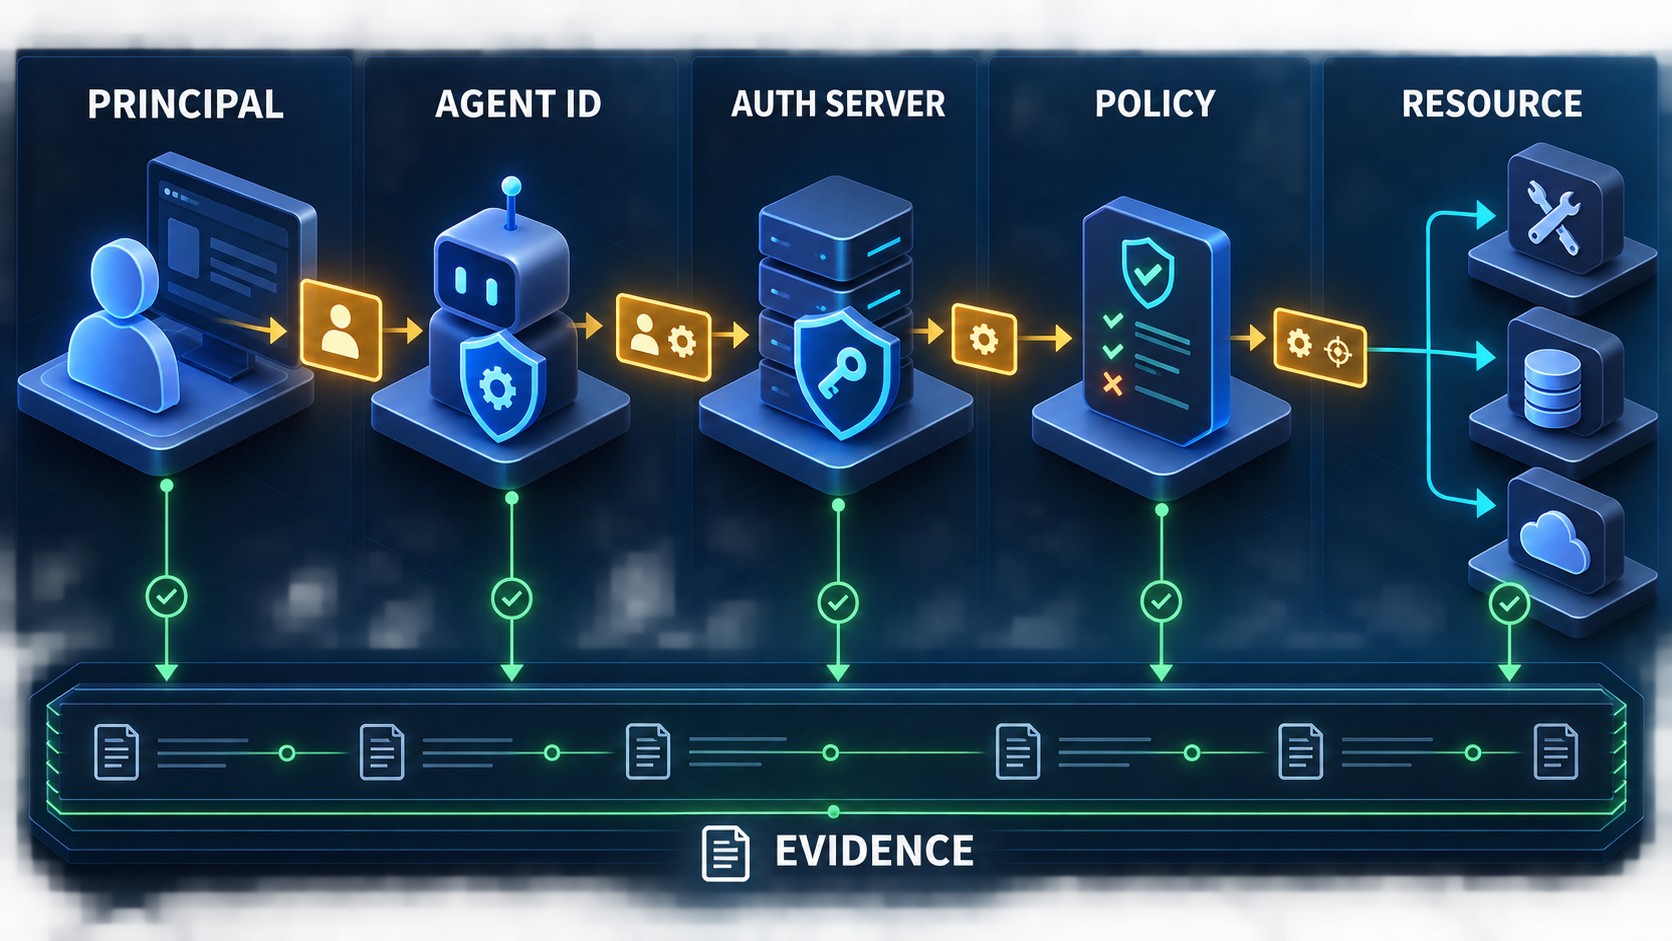
Kiến trúc tham chiếu bao gồm bảy lớp bảo vệ độc lập. Mặt phẳng định danh con người xác thực người dùng hoặc thực thể dịch vụ và duy trì phiên làm việc cùng mức độ tin cậy. Mặt phẳng định danh tải công việc cấp định danh ngắn hạn cho máy khách, môi trường thực thi của tác nhân và các bộ kết nối dựa trên cơ chế chứng thực an toàn hoặc liên kết định danh. Máy chủ cấp quyền hoặc dịch vụ mã thông báo bảo mật (STS) phát hành và trao đổi mã token dựa trên chủ thể, thực thể thừa hành, tài nguyên, phạm vi quyền chi tiết, khóa chứng minh và chính sách bảo mật. Điểm quyết định chính sách (PDP) tiếp nhận các thuộc tính hiện thời từ danh bạ định danh, sổ đăng ký tác nhân, kho lưu trữ tác vụ, danh mục dữ liệu và động cơ phân tích rủi ro; trong khi điểm thực thi chính sách (PEP) tại cổng trung gian, môi trường thực thi tác nhân, các điểm cuối MCP hoặc Agent2Agent (A2A) và bộ xử lý tài nguyên sẽ trực tiếp thực thi lệnh cho phép, từ chối hoặc các nghĩa vụ đi kèm. Mặt phẳng công cụ và tài nguyên thực hiện phân quyền ở cấp độ đối tượng và nghiệp vụ, kiểm tra tính hợp lệ của cấu trúc dữ liệu, chống xử lý trùng, quy trình phê duyệt và môi trường hộp cát cách ly. Mặt phẳng bằng chứng tiếp nhận các sự kiện có chữ ký số và chống giả mạo từ khâu phát hành token, chính sách, phê duyệt, công cụ cho tới các hệ thống hồ sơ gốc; quy trình đối soát sẽ xác nhận việc cam kết ghi nhận dữ liệu thực tế. Mặt phẳng vòng đời quản lý danh mục kiểm kê, rà soát quyền truy cập, quản lý khóa bảo mật, thu hồi quyền, ứng phó sự cố và khai tử an toàn. Luồng hoạt động chuẩn tắc: người dùng khởi tạo ý định; máy khách chứng minh phiên kết nối; tải công việc của tác nhân chứng minh định danh; dịch vụ STS phát hành mã token chuyên biệt cho tài nguyên đích duy trì mối quan hệ chủ thể và thực thể thừa hành; điểm PDP gắn kết chặt chẽ tác vụ, mục đích và đối tượng dữ liệu; máy chủ tài nguyên kiểm tra tính hợp lệ của token, bằng chứng và quy tắc nghiệp vụ; các thao tác có độ rủi ro cao bắt buộc phải có sự phê duyệt gắn với bản băm thao tác; bộ kết nối cam kết ghi nhận dữ liệu theo cơ chế chống trùng lặp; kho bằng chứng ghi nhận nguồn gốc chuỗi xử lý và bộ đối soát so sánh kết quả thực tế. Tuyệt đối không có bất kỳ bước nào được sử dụng kết quả đầu ra của mô hình AI làm bằng chứng chứng minh quyền hạn. Mã token, tài liệu SVID, sự phê duyệt, mã tác vụ và mã truy vết mang các vai trò kỹ thuật hoàn toàn khác nhau; chỉ có chính sách an ninh mới kết hợp chúng trong ngữ cảnh hiện hành. Sự phân vùng đa khách hàng được áp dụng xuyên suốt từ bộ nhớ đệm token, bộ nhớ tác vụ, chỉ mục véc-tơ, nhật ký hệ thống, bằng chứng, khóa bảo mật cho tới các bản sao lưu. Liên kết định danh liên tổ chức phải sử dụng sơ đồ tin cậy tường minh, nghiêm cấm sử dụng mã token toàn cầu. Tính sẵn sàng được thiết kế theo mức độ phụ thuộc: các sự cố gián đoạn hệ thống định danh IdP, dịch vụ STS, điểm PDP, hệ thống quản lý khóa hay SPIFFE đều phải có chế độ xử lý lỗi linh hoạt theo rủi ro, phương án dự phòng thủ công và bằng chứng phục hồi rõ ràng.Phân tích chuyên sâu & So sánh phương án thực tế
1. Mô hình định danh bắt đầu từ việc không gọi chung mọi thành phần là AI. Thực thể con người (human principal) là cá nhân hoặc vai trò nghiệp vụ khởi tạo ý định ban đầu; ứng dụng máy khách là giao diện tiếp nhận ý định; dịch vụ tác nhân là tải công việc trực tiếp thực thi; phiên bản hoặc lượt chạy cụ thể của tác nhân là quá trình thực thi chi tiết; mô hình AI chỉ là thành phần phụ thuộc phục vụ việc suy luận; công cụ hoặc tài nguyên là các đối tượng được bảo vệ; trong khi hệ thống hạ nguồn là nơi các tác dụng phụ được cam kết ghi nhận vào cơ sở dữ liệu. Mỗi thực thể đều sở hữu mã định danh, máy chủ phát hành, người phụ trách, vòng đời vận hành và bằng chứng kiểm soát hoàn toàn khác nhau. Tên của một mô hình AI tuyệt đối không phải là một thực thể bảo mật độc lập. Mã định danh lượt chạy không thể thay thế cho thông tin xác thực của tải công việc. Phiên làm việc của người dùng không thể đánh đồng với định danh của tác nhân AI. Chính sách an ninh bắt buộc phải nhận biết đồng thời cả chủ thể (subject) lẫn thực thể thừa hành (actor): ai là người nắm giữ quyền hạn gốc, tác nhân nào đang trực tiếp hành động, với mục đích gì và trên tài nguyên cụ thể nào. Nếu không phân tầng rạch ròi ngay từ mô hình dữ liệu, nhật ký hệ thống và mã token sẽ hoàn toàn mất đi khả năng giải trình trách nhiệm khi xảy ra sự cố.
2. Xác thực (authentication) trả lời câu hỏi thực thể này là ai hoặc chứng minh quyền sở hữu thông tin xác thực hợp lệ; trong khi phân quyền (authorization) trả lời câu hỏi thực thể đó có được phép thực hiện hành động cụ thể này trong ngữ cảnh hiện tại hay không. Một tác nhân AI dù sở hữu chứng chỉ mTLS, tài liệu SVID hay thông tin xác thực máy khách OAuth hoàn toàn hợp lệ vẫn có thể bị từ chối thẳng thừng nếu người dùng ủy quyền không có quyền thực thi, công cụ vượt quá phạm vi cho phép, dữ liệu thuộc về khách hàng khác, tác vụ đã hết hạn hoặc mức độ rủi ro đòi hỏi phải có con người phê duyệt. Ngược lại, việc một người dùng có đầy đủ quyền hạn cũng không bao giờ cho phép một tác nhân vô danh tự ý sử dụng các quyền đó. Chính sách an ninh đưa ra quyết định dựa trên tập hợp các thuộc tính đã qua kiểm chứng: chủ thể, thực thể thừa hành, khách hàng riêng, tài nguyên, hành động, mục đích, tác vụ, mức độ rủi ro, tình trạng an toàn của thiết bị hoặc tải công việc, khung thời gian và sự phê duyệt của con người. Mô hình AI tuyệt đối không được tự ý kết luận việc phân quyền bằng ngôn ngữ tự nhiên. Các trạng thái thất bại trong xác thực, quyền hạn không đủ, chính sách từ chối và yêu cầu bắt buộc phê duyệt phải có mã lỗi và trạng thái riêng biệt để phục vụ công tác vận hành và kiểm tra nhật ký chính xác.
3. Danh mục kiểm kê định danh là nguồn chân lý duy nhất cho toàn bộ đội ngũ tác nhân AI của doanh nghiệp. Mỗi tác nhân, dịch vụ hoặc ứng dụng máy khách đều phải có mã định danh chuẩn tắc, người phụ trách, mục đích kinh doanh, môi trường thực thi và triển khai hạ tầng, các thành phần phụ thuộc vào mô hình và công cụ, môi trường vận hành, miền tin cậy, thông tin xác thực, danh sách người dùng, tài nguyên và hành động được phép, mức độ phân loại dữ liệu, cấp bậc tự chủ, quy tắc phê duyệt, nhân sự trực vận hành, thời hạn rà soát và trạng thái khai tử. Các phiên bản tạm thời được thừa hưởng quyền từ tải công việc đã đăng ký chính thức nhưng vẫn phải mang mã định danh lượt chạy và mã tương quan riêng biệt. Tuyệt đối không cấp thông tin xác thực cho các bản thử nghiệm demo, nhánh phát triển tạm thời hay bot cá nhân rồi để chúng tồn tại vô hạn định. Danh mục kiểm kê phải được đồng bộ hóa liên tục với hệ thống IAM, sổ đăng ký, cổng trung gian, hệ thống quản lý khóa bí mật, trung tâm giám sát an ninh (SIEM) và cơ sở dữ liệu quản lý cấu hình (CMDB); mọi sai lệch phát sinh đều phải phát cảnh báo tức thì. Khi có sự thay đổi người phụ trách, đóng dự án, chấm dứt hợp đồng với nhà cung cấp hoặc phát hiện rủi ro an ninh, hệ thống phải kích hoạt quy trình rà soát và thu hồi quyền ngay lập tức. Một giao diện hiển thị danh mục công cụ là hoàn toàn vô nghĩa nếu các thông tin xác thực, chính sách và tuyến định tuyến ngầm phía sau vẫn đang âm thầm hoạt động.
4. Định danh tải công việc bắt buộc phải gắn liền với chính tải công việc đang vận hành thực tế, chứ không được gán vào địa chỉ IP, tên máy chủ dễ bị tái sử dụng hay các khóa bí mật bị sao chép thẳng vào ảnh vùng chứa. Chuẩn SPIFFE định nghĩa định danh SPIFFE ID và tài liệu chứng nhận SVID giúp tải công việc xuất trình danh tính có thể kiểm chứng an toàn; trong khi giao diện lập trình Workload API cấp phát thông tin xác thực dựa trên cơ chế chứng thực được hệ thống triển khai kiểm soát nghiêm ngặt. Các định dạng tài liệu X.509-SVID hoặc JWT-SVID có những sự đánh đổi riêng về phương thức truyền tải, đối tượng thụ hưởng và quy trình thu hồi quyền. Bộ chọn đăng ký phải đủ chặt chẽ, mối quan hệ phân cấp không gian tên phải có người chịu trách nhiệm và gói tin cậy phải được luân chuyển định kỳ. Tác nhân AI tuyệt đối không được phép tự ý lựa chọn định danh theo ý muốn. Khi sở hữu nhiều định danh, hệ thống phải có chính sách gợi ý và lựa chọn rõ ràng, tránh việc chọn định danh mặc định một cách mù quáng. Giao diện lập trình định danh ủy quyền (Delegated Identity API) là một cơ chế vô cùng mạnh mẽ cho phép một bên được tin cậy có thể nhận tài liệu SVID thay cho tải công việc khác; do đó danh sách cho phép, cô lập môi trường, giám sát chặt chẽ và đánh giá phạm vi ảnh hưởng khi xảy ra sự cố là yêu cầu bắt buộc. Chuẩn SPIFFE chỉ cung cấp nền tảng định danh kỹ thuật, chứ không thể tự đưa ra các quyết định phân quyền nghiệp vụ.
5. Định danh người dùng đi qua luồng đăng nhập một lần SSO và duy trì phiên làm việc, song cơ chế ủy quyền đại diện đòi hỏi phải bảo toàn ngữ cảnh của chủ thể một cách có kiểm soát. Tác nhân AI tuyệt đối không được lưu trữ mật khẩu, không bao giờ được yêu cầu người dùng gửi mã xác thực OTP hay khóa API qua khung trò chuyện, và không được sử dụng cookie trình duyệt như một mã token mang quyền vô điều kiện. Luồng mã ủy quyền (Authorization Code) kết hợp cơ chế bảo mật PKCE, so khớp chính xác đường dẫn chuyển hướng, sử dụng các tham số chống làm giả state và nonce phù hợp cùng quy trình quản lý phiên an toàn là nền tảng bắt buộc cho các ứng dụng máy khách tương tác. Các tuyên bố về người dùng chỉ được tiếp nhận từ máy chủ phát hành đáng tin cậy, được ánh xạ qua trạng thái danh bạ, vai trò và không gian khách hàng hiện hành, đồng thời phải được đánh giá lại đối với các tác vụ kéo dài. Các nhóm hoặc vai trò người dùng quá rộng không bao giờ được chuyển đổi trực tiếp thành phạm vi quyền của công cụ; chính sách an ninh phải chuyển hóa các quyền lợi nghiệp vụ đó thành các hành động cụ thể. Khi nhân sự thôi việc, thay đổi vai trò hoặc thu hồi sự đồng ý, các thay đổi này phải được lan truyền ngay lập tức tới toàn bộ các tác vụ đang nằm trong hàng đợi hoặc đang thực thi dở dang. Định danh con người mang lại trách nhiệm giải trình cuối cùng, song tác nhân AI vẫn luôn phải duy trì định danh thực thể thừa hành riêng biệt.
6. Cơ chế ủy quyền đại diện (delegation) hoàn toàn khác biệt với mạo danh toàn phần (impersonation) theo đúng quy định của tiêu chuẩn RFC 8693. Trong cơ chế ủy quyền đại diện, thực thể thừa hành A vẫn giữ nguyên định danh độc lập của mình và chỉ hành động đại diện thay mặt cho chủ thể B; mã token hoặc bằng chứng lưu trữ có thể chứa đầy đủ cả chủ thể lẫn chuỗi ủy quyền hành động act. Ngược lại, trong cơ chế mạo danh toàn phần, bên tiếp nhận sẽ nhìn thấy A giống hệt như B trong ngữ cảnh các quyền hạn được cấp, khiến việc quy kết trách nhiệm và khoanh vùng kiểm soát rủi ro trở nên vô cùng khó khăn. Doanh nghiệp cần tuyệt đối ưu tiên cơ chế ủy quyền đại diện cho các tác nhân AI, bởi vì công tác kiểm tra nhật ký bắt buộc phải biết rõ cỗ máy nào đang hành động thay mặt cho người dùng nào. Cơ chế mạo danh toàn phần chỉ được xem xét áp dụng khi hệ thống tài nguyên kế thừa bắt buộc đòi hỏi, phải giới hạn trong phạm vi hẹp và thời gian ngắn, đi kèm chính sách nghiêm ngặt và bằng chứng kiểm soát bù đắp rõ ràng. Tuyệt đối không gắn nhãn ủy quyền danh nghĩa rồi truyền tiếp nguyên vẹn mã token của người dùng. Máy chủ cấp quyền sẽ quyết định việc phát hành mã token kết hợp, phạm vi quyền, đối tượng thụ hưởng và thời hạn hiệu lực dựa trên mối quan hệ tin cậy và chính sách bảo mật; bản thân tài liệu RFC không tự động định nghĩa mô hình tin cậy cho từng hệ thống triển khai.
7. Cơ chế trao đổi mã token OAuth cho phép máy khách xuất trình mã token của chủ thể subject_token và tùy chọn thêm mã token của thực thể thừa hành actor_token để yêu cầu cấp một mã token mới hoàn toàn phù hợp với tài nguyên và đối tượng thụ hưởng ở các hệ thống hạ nguồn. Đây chính là điểm chốt chặn thực thi cơ chế ủy quyền đại diện, chứ không phải là một điểm cuối để sao chép mã token tùy tiện. Dịch vụ mã thông báo bảo mật (STS) xác thực máy khách, kiểm tra tính hợp lệ của các mã token đầu vào, mối quan hệ giữa chủ thể và thực thể thừa hành, tài nguyên mục tiêu và phạm vi quyền yêu cầu, không gian khách hàng riêng, mục đích sử dụng, tác vụ, mức độ rủi ro và chính sách bảo mật; kết quả đầu ra luôn phải hẹp hơn hoặc bằng phạm vi quyền hạn cho phép. Tuyên bố act có thể biểu diễn chuỗi ủy quyền nhiều cấp, song chuỗi lồng ghép quá dài sẽ làm gia tăng nguy cơ xâm phạm quyền riêng tư, phình to kích thước gói tin và tăng độ phức tạp; kho bằng chứng nên lưu trữ chuỗi nguồn gốc chi tiết, trong khi mã token chỉ nên mang theo lượng thông tin tối thiểu. Quy trình trao đổi token không mặc nhiên thu hồi mã token đầu vào cũng như không tự động liên kết vòng đời giữa hai mã token; do đó hệ thống triển khai bắt buộc phải tự thiết kế cơ chế lan truyền thu hồi quyền. Mã làm mới token thường không cần thiết cho các thông tin xác thực tạm thời này. Hệ thống phải trả về mã lỗi invalid_target và từ chối dứt khoát khi máy khách yêu cầu cấp quyền cho quá nhiều tài nguyên cùng một lúc.
8. Nguyên tắc quyền tối thiểu là một không gian đa chiều phức tạp bao gồm: tài nguyên, hành động, đối tượng và bản ghi dữ liệu, không gian khách hàng riêng, các trường dữ liệu, mục đích sử dụng, môi trường triển khai, mạng kết nối, khung thời gian, hạn mức số tiền giao dịch, tần suất gọi, độ sâu ủy quyền, công cụ hoặc mô hình AI, quy trình phê duyệt và thời hạn lưu giữ dữ liệu. Một phạm vi quyền như crm.write vẫn là quá rộng nếu tác nhân AI chỉ cần cập nhật trạng thái của một khách hàng tiềm năng thuộc quyền sở hữu của chính người dùng đó. Chính sách an ninh có thể kết hợp phạm vi quyền thô với yêu cầu phân quyền phong phú, chi tiết phân quyền có cấu trúc hoặc quyền lợi nội bộ chứa đựng loại hình, hành động, định danh vị trí và các giới hạn cụ thể. Mã token không nên chứa toàn bộ các chính sách nhạy cảm; việc sử dụng mã tham chiếu, kiểm tra token từ xa hoặc quyết định chính sách tại thời điểm thực thi sẽ là phương án phù hợp hơn. Hệ thống phải tuân thủ nghiêm ngặt nguyên tắc mặc định từ chối, chỉ cho phép khi có khai báo tường minh và ưu tiên tuyệt đối cho lệnh từ chối. Quyền hạn phải được cấp phát chính xác theo từng tác vụ hoặc từng lượt chạy, chứ không dựa trên năng lực tự tuyên bố của tác nhân. Phân tích dữ liệu sử dụng giúp phát hiện các quyền hạn đã cấp nhưng không bao giờ dùng tới; mọi ngoại lệ đều phải có người phụ trách, thời hạn hết hạn cụ thể và phải được thu hẹp dần sau giai đoạn thử nghiệm.
9. Ràng buộc đối tượng thụ hưởng bảo đảm mã token chỉ có giá trị sử dụng tại đúng máy chủ tài nguyên được chỉ định; tiêu chuẩn RFC 9700 khuyến nghị mã token truy cập phải bị giới hạn đối tượng thụ hưởng và máy chủ tài nguyên bắt buộc phải kiểm tra thông tin này trong mỗi yêu cầu. Tiêu chuẩn RFC 8707 cho phép máy khách chỉ rõ tài nguyên mục tiêu ngay trong yêu cầu cấp quyền và yêu cầu nhận token. Tác nhân AI cần sở hữu các mã token riêng biệt cho hệ thống CRM, hệ thống tài chính và máy chủ MCP, tuyệt đối không dùng chung một mã token đa năng vô điều kiện. Chuẩn hóa đường dẫn URI, lập bảng ánh xạ giữa máy chủ phát hành và đối tượng thụ hưởng, quản lý tên định danh thay thế và môi trường triển khai phải được thực hiện thống nhất để tránh tình trạng sai lệch hoặc bị lừa đảo tài nguyên giả mạo. Cổng trung gian không bao giờ được phép chỉ kiểm tra chữ ký số rồi bỏ qua kiểm tra trường đối tượng thụ hưởng aud. Một mã token phát hành đúng nguồn nhưng sai tài nguyên mục tiêu bắt buộc phải bị từ chối ngay lập tức. Việc gán nhiều đối tượng thụ hưởng sẽ biến quyền hạn thành tích Descartes rộng lớn ngoài tầm kiểm soát và làm gia tăng phạm vi ảnh hưởng khi xảy ra sự cố; chỉ áp dụng khi có lý do kỹ thuật bất khả kháng. Cơ chế trao đổi mã token ở hạ nguồn sẽ phát hành thông tin xác thực chuyên biệt cho tài nguyên đích, tuyệt đối không chuyển tiếp nguyên vẹn mã token nhận được từ thượng nguồn.
10. Phạm vi quyền (scope) thường chỉ diễn đạt các nhóm quyền thô, trong khi tiêu chuẩn RFC 9396 về Yêu cầu phân quyền phong phú cho phép sử dụng trường authorization_details để mô tả quyền hạn có cấu trúc chặt chẽ. Đối với tác nhân AI, chi tiết này có thể bao gồm hành động, định danh tài nguyên, số tiền và loại tiền tệ, tập hợp bản ghi, mục đích sử dụng, các ràng buộc kỹ thuật và mã tham chiếu phê duyệt—song chỉ được sử dụng các loại hình và hồ sơ đã được đăng ký chính thức, tuân thủ cấu trúc dữ liệu và phiên bản nghiêm ngặt kết hợp chính sách kiểm soát phía máy chủ. Yêu cầu gửi lên từ máy khách không phải là thẩm quyền quyết định; máy chủ cấp quyền có toàn quyền thu hẹp hoặc từ chối yêu cầu. Giao diện xin đồng ý hoặc phê duyệt phải hiển thị ý nghĩa thao tác bằng ngôn ngữ nghiệp vụ dễ hiểu, tuyệt đối không đổ toàn bộ dữ liệu JSON thô ra màn hình. Chính sách an ninh không bao giờ được tin vào phần mô tả do tác nhân AI tự biên soạn. Việc tích lũy phạm vi quyền giúp tránh tình trạng xin toàn bộ quyền ngay từ đầu; cơ chế nâng cấp quyền từng bước chỉ yêu cầu phần chênh lệch thực sự cần thiết cho bước xử lý hiện tại. Cơ chế kiểm tra token từ xa, các tuyên bố trong token JWT và bảng ánh xạ tại cổng trung gian phải hoàn toàn nhất quán. Quá trình phát triển cấu trúc dữ liệu phải có bài kiểm thử tương thích; bất kỳ trường thông tin lạ nào cũng không bao giờ được tự động mở thêm quyền hạn.
11. Thông tin xác thực ngắn hạn giúp thu hẹp đáng kể khoảng thời gian bị kẻ xấu lạm dụng, song thời hạn hiệu lực phải gắn liền với bản chất của thao tác nghiệp vụ và khả năng khôi phục hệ thống. Mã token của tác nhân tương tác trực tiếp có thể có thời hạn ngắn hơn thời gian thực thi tác vụ; khi hết hạn, tác nhân phải chuyển sang trạng thái yêu cầu xác thực lại hoặc thực hiện trao đổi token mới theo đúng chính sách; tuyệt đối không âm thầm tái sử dụng thông tin xác thực đã hết hạn. Các tác vụ chạy nền đòi hỏi chính sách ngoại tuyến tường minh, định danh tải công việc, cơ chế ủy quyền đại diện hoặc quy trình làm mới token đã qua phê duyệt—chứ không bao giờ được sao chép mã token từ trình duyệt người dùng sang. Mã làm mới token phải được ràng buộc với người gửi hoặc áp dụng cơ chế xoay vòng theo tiêu chuẩn RFC 9700, đồng thời được lưu trữ mã hóa và phân vùng độc lập. Khóa bộ nhớ đệm token bao gồm máy chủ phát hành, máy khách hoặc tải công việc, chủ thể, khách hàng riêng, tài nguyên, đối tượng thụ hưởng, phạm vi quyền chi tiết và khóa chứng minh; tuyệt đối không chia sẻ chéo giữa các người dùng. Độ lệch đồng hồ hệ thống phải ở mức rất nhỏ và được giám sát liên tục. Khi phát sinh rủi ro cao, việc thu hồi quyền hoặc thay đổi vai trò nhân sự cần được lan truyền nhanh hơn cả thời điểm token tự hết hạn. Việc thiết lập thời hạn hiệu lực dài hơn bình thường bắt buộc phải có giải trình nghiệp vụ chính đáng, phạm vi quyền hạn hẹp hơn và có các biện pháp phát hiện bất thường bù đắp.
12. Mã token ràng buộc người gửi giúp triệt tiêu nguy cơ tấn công phát lại bằng cách yêu cầu máy khách phải chứng minh quyền sở hữu chiếc khóa bảo mật tương ứng. Tiêu chuẩn RFC 9700 nêu rõ hai giải pháp chính: chứng chỉ mTLS theo RFC 8705 và cơ chế DPoP theo RFC 9449. Mã token ràng buộc với chứng chỉ mTLS rất phù hợp cho các dịch vụ máy chủ, tải công việc nội bộ và lưới dịch vụ (service mesh), nhưng đòi hỏi phải quản lý vòng đời chứng chỉ, lập bảng ánh xạ điểm kết thúc mã hóa TLS tại máy chủ ủy nhiệm và bảo vệ khóa nghiêm ngặt. Trong khi đó, cơ chế DPoP tạo ra bằng chứng chứng minh ở tầng ứng dụng gắn chặt với phương thức gọi, đường dẫn URI và mã token, phù hợp cho cả các ứng dụng máy khách công khai, nhưng đòi hỏi phải quản lý số ngẫu nhiên nonce, mã định danh jti, nhãn thời gian, bộ nhớ đệm chống phát lại, chuẩn hóa đường dẫn URL và duy trì tính liên tục của khóa. Doanh nghiệp cần lựa chọn giải pháp dựa trên sơ đồ hạ tầng thực tế và khả năng hỗ trợ của máy khách, chứ không nên nhồi nhét cả hai giải pháp chỉ nhằm mục đích quảng bá. Nếu kẻ tấn công chiếm đoạt được cả mã token lẫn khóa riêng tư thì cơ chế bảo vệ này cũng sẽ bị vô hiệu hóa. Khóa bảo mật nên được lưu giữ trong mô-đun HSM, chip bảo mật TPM, vùng bảo mật an toàn hoặc hệ thống định danh tải công việc phù hợp; nhật ký hệ thống nghiêm cấm chứa bằng chứng hay mã token. Cần chạy kiểm thử phủ định đối với hành vi phát lại mã token sang tài nguyên khác, phương thức khác, đường dẫn URI khác, phiên bản máy chủ khác và sau khi đã luân chuyển khóa.
13. Việc xác thực tính hợp lệ tại máy chủ tài nguyên tuyệt đối không được phó thác toàn bộ cho cổng trung gian. Máy chủ tài nguyên phải tự kiểm tra danh sách cho phép các thuật toán mã hóa, chữ ký số và khóa ký, khớp chính xác máy chủ phát hành, đối tượng thụ hưởng, chính sách thời hạn hiệu lực, thời điểm bắt đầu có hiệu lực và thời điểm phát hành, loại token, định danh máy khách, thực thể thừa hành và chủ thể, không gian khách hàng riêng, phạm vi quyền chi tiết, liên kết chứng minh quyền sở hữu và chính sách an ninh hiện hành khi cần thiết. Lập tức từ chối các cuộc tấn công gây nhầm lẫn thuật toán, token không có chữ ký, khóa ký cũ hoặc không xác định và hành vi lạm dụng mã định danh khóa. Việc nạp bộ khóa JWKS hoặc siêu dữ liệu bắt buộc phải sử dụng giao thức HTTPS, bảo đảm tính nhất quán của máy chủ phát hành, có các biện pháp phòng vệ chống tấn công SSRF, chặn chuyển hướng độc hại, quản lý bộ nhớ đệm và luân chuyển khóa an toàn. Cơ chế kiểm tra mã token mờ từ xa có những sự đánh đổi về tính sẵn sàng, lưu đệm và tốc độ thu hồi quyền; trong khi tự kiểm tra token JWT giúp giảm số lượt gọi mạng nhưng có thể gặp rủi ro vai trò hoặc chính sách bị cũ. Bộ nhớ đệm không bao giờ được phép vượt quá các yêu cầu về vòng đời token và thu hồi quyền. Bộ xử lý công cụ phải kiểm tra quyền truy cập ở cấp độ từng đối tượng và các bất biến nghiệp vụ sau khi đã vượt qua vòng phân quyền thô ban đầu. Thông báo lỗi không được để lộ sự tồn tại của tài nguyên chéo giữa các khách hàng khác nhau. Thư viện kiểm tra tính hợp lệ có thể được bảo trì tập trung, song mỗi máy chủ tài nguyên bắt buộc phải tự nắm giữ quyền đưa ra quyết định hành động cuối cùng.
14. Máy chủ cấp quyền là một điểm chốt chặn thực thi chính sách tối quan trọng nhưng không nên bị nhồi nhét để hiểu biết về từng hàng dữ liệu nghiệp vụ chi tiết. Nhiệm vụ cốt lõi của nó là xác minh ứng dụng máy khách hoặc tải công việc, mối quan hệ giữa chủ thể và thực thể thừa hành, rồi phát hành thông tin xác thực có phạm vi hẹp nhắm đúng tài nguyên, phạm vi quyền chi tiết, ngữ cảnh xác thực và mức độ rủi ro. Điểm quyết định chính sách tại cổng trung gian hoặc máy chủ tài nguyên sẽ kết hợp các tuyên bố trong token với ngữ cảnh đối tượng và nghiệp vụ hiện thời để đưa ra phán quyết cuối cùng. Mô hình quản trị tập trung giúp nâng cao tính nhất quán, thuận tiện cho việc thu hồi quyền và kiểm tra nhật ký, nhưng đồng thời tạo ra một mắt xích phụ thuộc trọng yếu; do đó đòi hỏi tính sẵn sàng cao, luân chuyển khóa định kỳ, sao lưu và khôi phục bài bản, quy trình khẩn cấp và rà soát thay đổi nghiêm ngặt. Khi có nhiều máy chủ phát hành hoặc phục vụ đa khách hàng, hệ thống phải có bảng ánh xạ tin cậy chuẩn xác, tuyệt đối không sử dụng ký tự đại diện. Máy chủ cấp quyền không bao giờ được tin vào tên hiển thị của máy khách hay siêu dữ liệu do tác nhân tự khai báo. Nhật ký phát hành mã token chỉ là một nút bằng chứng đơn lẻ; nó hoàn toàn không chứng minh được rằng hành động trên tài nguyên đã thực sự diễn ra. Công tắc ngắt khẩn cấp hoặc lệnh từ chối tức thì bắt buộc phải có hiệu lực ngay trên tuyến xử lý của tài nguyên, kể cả khi mã token vẫn còn trong thời hạn hiệu lực.
15. Kiến trúc phân tách điểm quyết định chính sách (PDP) và điểm thực thi chính sách (PEP) giúp tách bạch rạch ròi giữa khâu ra phán quyết chính sách với vị trí thực thi cưỡng chế. Điểm quản trị chính sách (PAP) chịu trách nhiệm quản lý các quy tắc, phiên bản và quy trình phê duyệt; Điểm cung cấp thông tin chính sách (PIP) cung cấp các thuộc tính về định danh, khách hàng riêng, tài nguyên, rủi ro, thời gian và tác vụ; Điểm quyết định chính sách (PDP) trả về kết quả cho phép, từ chối hoặc các nghĩa vụ bắt buộc thực thi; trong khi Điểm thực thi chính sách (PEP) sẽ chốt chặn ngay trước khi hành động diễn ra để áp dụng việc làm mờ dữ liệu, yêu cầu phê duyệt, giới hạn tần suất, ghi nhật ký hoặc kích hoạt môi trường hộp cát cách ly. Tuyệt đối không bao giờ để mô hình ngôn ngữ lớn LLM đóng vai trò là điểm PDP ra quyết định. Chính sách dưới dạng mã nguồn (Policy-as-code) phải trải qua quy trình rà soát, kiểm thử đơn vị, kiểm thử thuộc tính, mô phỏng trên các dấu vết đã lọc bỏ dữ liệu nhạy cảm, triển khai thử nghiệm diện hẹp và chuẩn bị sẵn phương án quay về bản trước. Dữ liệu đầu vào và đầu ra của quyết định chính sách phải có bản băm và số hiệu phiên bản để có thể tái hiện chính xác; bộ nhớ đệm quyết định phải có khóa, ngữ cảnh và thời gian sống an toàn. Chế độ xử lý khi gặp sự cố được thiết lập linh hoạt theo từng hành động: các thao tác đọc dữ liệu có độ rủi ro thấp có thể chấp nhận suy giảm hiệu năng có kiểm soát, trong khi các thao tác ghi dữ liệu tài chính hoặc quản trị bắt buộc phải tự động khóa an toàn ngay lập tức. Các nghĩa vụ đi kèm phải được bộ xử lý nghiệp vụ xác nhận đã thực hiện trọn vẹn chứ không chỉ đơn thuần ghi vào nhật ký. Áp dụng nguyên tắc phân tách nhiệm vụ rõ ràng giữa người soạn thảo chính sách, người phê duyệt và người triển khai đối với các quy trình có độ rủi ro cao.
16. Quy trình nâng cấp xác thực và phê duyệt của con người được kích hoạt khi quyền hạn yêu cầu hoặc mức độ rủi ro vượt quá ngữ cảnh cho phép hiện tại: thao tác trên dữ liệu nhạy cảm, giao dịch tài chính giá trị lớn, liên lạc với hệ thống bên ngoài, ngoại lệ chính sách hoặc khi mô hình AI phát sinh sự không chắc chắn. Tác nhân AI bắt buộc phải tạm dừng ngay trước khi gây ra tác dụng phụ, xuất trình bản xem trước bao gồm chủ thể, tác nhân thừa hành, hành động dự kiến, tài nguyên hoặc đối tượng dữ liệu, thông tin sẽ bị tiết lộ, số tiền, người nhận, hậu quả thực thi, bằng chứng nguồn gốc và thời hạn hết hiệu lực. Quyết định phê duyệt phải được liên kết chặt chẽ về mặt mật mã học hoặc logic với tác vụ, bản băm thao tác, phiên bản dữ liệu đầu vào và các giới hạn cụ thể; bất kỳ thay đổi nào cũng sẽ khiến phê duyệt bị vô hiệu hóa ngay lập tức. Người phê duyệt phải có thẩm quyền nghiệp vụ hiện hành, chứ không chỉ đơn thuần là người khởi tạo tác vụ ban đầu. Yêu cầu xác thực đa yếu tố (MFA) hoặc xác thực lại tùy thuộc vào mức độ rủi ro. Khi bị từ chối hoặc hủy bỏ, hệ thống tuyệt đối không được tự ý chuyển sang thử thông tin xác thực khác. Áp dụng nguyên tắc kiểm duyệt bốn mắt hoặc phân tách nhiệm vụ khi cần thiết. Giao diện người dùng không được xin cấp quyền chung chung bao trùm, không sử dụng các mánh khóe giao diện thao túng tâm lý và luôn cung cấp phương án xử lý thủ công thay thế. Biên bản phê duyệt là một hồ sơ quyết định chính thức, nhưng không bao giờ trút bỏ toàn bộ trách nhiệm ra khỏi người phụ trách hệ thống.
17. Phân quyền ràng buộc theo tác vụ là giải pháp ngăn chặn tình trạng mã token sở hữu quyền hạn hợp lệ nhưng lại bị sử dụng sai mục đích nghiệp vụ. Chính sách an ninh liên kết thông tin xác thực và quyết định phân quyền với mã tác vụ, mục đích sử dụng, danh mục tài nguyên và hành động được phép, hạn mức số tiền hoặc số lượng bản ghi, thời hạn hoàn thành, người khởi tạo và bản băm kế hoạch đã được phê duyệt khi kiến trúc hỗ trợ. Máy chủ tài nguyên kiểm tra mối liên kết này thông qua các tuyên bố định danh, chi tiết phân quyền hoặc tra cứu chính sách trực tiếp; bản thân mã tác vụ đơn lẻ tuyệt đối không phải là một khóa bí mật mang quyền. Khi tác nhân AI thay đổi kế hoạch hoặc đổi công cụ, hệ thống phải đánh giá lại toàn diện và có thể yêu cầu nâng cấp quyền. Khóa chống trùng lặp gắn liền với ngữ nghĩa hành động để việc gửi lại yêu cầu không bao giờ tạo ra tác dụng phụ hai lần. Khi tác vụ hoàn tất, bị hủy bỏ hoặc hết thời hạn hiệu lực, hệ thống sẽ thu hồi năng lực hoặc khiến chính sách từ chối ngay lập tức. Các tiến trình công nhân chạy nền không bao giờ được tách rời khỏi chuỗi nguồn gốc khi nằm trong hàng đợi. Tác vụ xử lý theo lô phải có cơ chế phân quyền ở cấp độ từng phần tử và hỗ trợ ghi nhận kết quả từng phần. Việc ràng buộc quá chi tiết có thể làm phình to kích thước token; doanh nghiệp có thể sử dụng định danh mờ hoặc điểm PDP khi cần thiết, song đồ thị bằng chứng vẫn bắt buộc phải truy vết liền mạch từ ý định ban đầu cho tới thời điểm cam kết ghi nhận cuối cùng.
18. Độ sâu ủy quyền và cơ chế thu hẹp quyền hạn bắt buộc phải được thực thi nghiêm ngặt tại mọi chặng truyền dữ liệu. Mỗi tác nhân AI chỉ được phép chuyển giao một phần quyền hạn mà chính sách an ninh cho phép, tuyệt đối không bao giờ được vượt quá thẩm quyền của chủ thể, thực thể thừa hành hay thẩm quyền của tổ chức. Phạm vi quyền, tài nguyên, thời hạn hiệu lực, ngân sách và hành động ở các chặng hạ nguồn phải luôn bằng hoặc hẹp hơn chặng trước; tác nhân AI không bao giờ được tự ý phát hành mã token. Số lượng chặng truyền, danh sách thực thể ủy quyền được chấp thuận, mục đích sử dụng, các giới hạn về địa lý và dữ liệu cùng cờ cấm tiếp tục ủy quyền phải được kiểm tra chặt chẽ tại dịch vụ STS và điểm PDP. Chuỗi thực thể thừa hành hoặc nguồn gốc bằng chứng giúp phát hiện các vòng lặp vô tận và hành vi thuê lại quyền trái phép giữa các tác nhân. Khả năng phân nhánh thực thi đồng thời phải có hạn ngạch cụ thể; quy trình hủy bỏ hoặc thu hồi quyền cần được lan truyền với nỗ lực tối đa kết hợp đối soát dữ liệu. Việc ủy quyền chéo giữa các tổ chức phải thông qua liên kết định danh và hợp đồng thương mại riêng biệt. Nếu dịch vụ hạ nguồn không hiểu ngữ nghĩa của thực thể thừa hành, cổng trung gian tuyệt đối không được âm thầm gộp chung thực thể thừa hành thành chủ thể. Chuỗi ủy quyền quá dài sẽ làm gia tăng chi phí rủi ro quyền riêng tư và gây khó khăn cho việc gỡ lỗi; do đó mô hình điều phối nên duy trì các ranh giới nhỏ gọn, bổ sung điểm kiểm soát của con người khi thẩm quyền thay đổi hoặc khi tác dụng phụ không thể đảo ngược.
19. Khái niệm chống chối bỏ trách nhiệm trong bài viết này được sử dụng hết sức thận trọng: hệ thống tập trung kiến tạo các bằng chứng có tính toàn vẹn và khả năng quy kết trách nhiệm đủ mạnh mẽ để các bên liên quan khó lòng phủ nhận một cách hợp lý, chứ không đưa ra tuyên bố bảo đảm pháp lý tuyệt đối trong mọi tình huống. Chữ ký số chỉ chứng minh được quyền sở hữu chiếc khóa bảo mật và dữ liệu chưa bị can thiệp sửa đổi trong điều kiện môi trường tin cậy và việc quản lý khóa được bảo đảm; nó hoàn toàn không tự động chứng minh rằng con người đã hiểu thấu đáo quyết định, mô hình AI luôn xử lý chính xác hay thiết bị đầu cuối không bị xâm nhập. Hiệu lực pháp lý thực tế phụ thuộc chặt chẽ vào hệ thống pháp luật hiện hành, hợp đồng thương mại, quy trình xác minh danh tính, loại chữ ký số, nhãn thời gian, quy trình quản lý khóa và quy chế vận hành nội bộ. Do đó, yêu cầu kỹ thuật nên diễn đạt là bằng chứng có khả năng phát hiện giả mạo và giải trình trách nhiệm, sau đó bộ phận pháp chế sẽ xác định những trường hợp bắt buộc phải áp dụng chữ ký điện tử hoặc chữ ký số chuyên dùng. Tuyệt đối không sử dụng công nghệ chuỗi khối như một từ khóa thời thượng để thay thế cho thiết kế kiến trúc chuẩn mực. Người chịu trách nhiệm về kết quả nghiệp vụ, ngữ nghĩa phê duyệt và quy trình đính chính hoặc khiếu nại vẫn là yêu cầu bắt buộc, ngay cả khi toàn bộ nhật ký hệ thống đã được ký số.
20. Đồ thị bằng chứng liên kết chặt chẽ ý định ban đầu hoặc yêu cầu, chủ thể con người đã xác thực, ứng dụng máy khách, tải công việc, phiên bản máy chủ và lượt chạy cụ thể của tác nhân, quy trình phát hành hoặc trao đổi mã token, phiên bản chính sách, quyết định phân quyền và các nghĩa vụ thực thi, sự phê duyệt của con người, phiên bản kế hoạch tác vụ, lệnh gọi công cụ, tài nguyên hoặc đối tượng dữ liệu, bản băm đầu vào và đầu ra, các tác dụng phụ phát sinh, tệp kết quả cho tới cam kết hoặc đính chính trên hệ thống hồ sơ gốc. Mỗi sự kiện phải mang mã định danh duy nhất, nguồn gốc phát sinh, nhãn thời gian sự kiện và nhãn thời gian tiếp nhận, định danh khách hàng riêng, mã tương quan, cấu trúc dữ liệu và phiên bản, siêu dữ liệu toàn vẹn cùng mức độ phân loại dữ liệu. Nghiêm cấm ghi lại mã token, khóa bí mật hay chuỗi suy luận nội bộ của mô hình AI vào nhật ký. Nội dung nhạy cảm phải được lưu trữ riêng biệt ở trạng thái mã hóa đi kèm quyền truy cập và thời hạn lưu giữ chuẩn mực; trong khi sự kiện chỉ lưu giữ bản băm tóm tắt hoặc mã tham chiếu tối thiểu. Mã tương quan phục vụ truy vết tuyệt đối không phải là thông tin xác thực bảo mật. Hệ thống bằng chứng bắt buộc phải cho phép trả lời minh bạch các câu hỏi: ai là người yêu cầu, tác nhân nào trực tiếp thực hiện, quyền hạn nào đã được sử dụng, chính sách nào cho phép, dữ liệu hoặc hành động nào bị tác động và kết quả cuối cùng đã được đối soát chuẩn xác hay chưa.
21. Bằng chứng mật mã học có thể sử dụng cơ chế sự kiện hoặc phong bì có chữ ký số, định dạng chữ ký web JSON (JWS) hoặc chữ ký phía dịch vụ tùy thuộc vào mô hình tin cậy. Tuần tự hóa chuẩn tắc là yêu cầu bắt buộc để bản băm và chữ ký số đạt tính ổn định tuyệt đối; cấu trúc dữ liệu, phiên bản, thuật toán và mã định danh khóa phải nằm trong phong bì bảo vệ, nghiêm cấm việc để kẻ tấn công tự ý lựa chọn thuật toán mã hóa. Khóa ký cần được phân tách độc lập theo từng đơn vị phát sinh, môi trường và mục đích sử dụng, được lưu trữ trong mô-đun HSM hoặc hệ thống quản lý khóa chuyên dụng khi phù hợp, luân chuyển có thời gian gối đầu và lưu giữ lịch sử xác minh đầy đủ. Chữ ký số tại cổng trung gian chỉ chứng minh được rằng cổng trung gian đã tiếp nhận sự kiện đó; nếu đòi hỏi tính xác thực từ gốc phát sinh, bên trực tiếp khởi tạo phải ký số hoặc kênh truyền bảo mật cùng tải công việc đã qua chứng thực phải cung cấp bằng chứng tương ứng. Kỹ thuật chốt chặn theo lô hoặc cây Merkle có thể giúp tối ưu hóa chi phí nhưng không thể biến một nội dung sai thành đúng. Cần xây dựng dịch vụ xác minh độc lập và bộ công cụ xuất dữ liệu phục vụ công tác kiểm tra kiểm toán. Khi phát hiện khóa ký bị lộ lọt, hệ thống phải kích hoạt quy trình thu hồi, phân tích toàn bộ các sự kiện bị ảnh hưởng và việc ký lại tuyệt đối không được xóa bỏ dấu vết lịch sử ban đầu. Bất kỳ lỗi thất bại nào trong quá trình kiểm tra chữ ký số đều phải bị coi là một sự cố an ninh nghiêm trọng, nghiêm cấm việc âm thầm chấp nhận phương án dự phòng không có chữ ký.
22. Thời gian và thứ tự sự kiện đóng vai trò then chốt khi cần chứng minh rằng quyết định phê duyệt đã diễn ra trước khi hành động thực tế được thực thi. Mỗi sự kiện phải lưu giữ đồng thời cả nhãn thời gian tại nguồn phát sinh lẫn nhãn thời gian tiếp nhận đáng tin cậy; quy trình đồng bộ hóa đồng hồ hệ thống và độ lệch thời gian phải được giám sát liên tục. Chuỗi thứ tự theo từng tác vụ, tài nguyên hoặc chỉ mục chỉ ghi thêm giúp xử lý tốt các thao tác đồng thời, song các hệ thống phân tán không bao giờ có một trật tự thời gian tuyệt đối mà không phải trả giá bằng chi phí vận hành. Cơ quan cấp dấu thời gian theo tiêu chuẩn RFC 3161 có thể được áp dụng cho các yêu cầu bảo đảm pháp lý cụ thể sau khi đã hoàn tất thiết kế an ninh và pháp lý, chứ không áp dụng mặc định cho mọi dòng nhật ký thông thường. Biện pháp phòng chống tấn công phát lại bắt buộc phải kết hợp chuỗi ngẫu nhiên nonce, mã định danh jti, tính chống xử lý trùng và cửa sổ thời gian hiệu lực; chứ không chỉ dựa dẫm đơn thuần vào nhãn thời gian. Các sự kiện đến muộn hoặc phát sinh ngoại tuyến phải được gắn nhãn riêng và đối soát cẩn thận, tuyệt đối không được chỉnh sửa lại lịch sử. Múi giờ hiển thị trên giao diện phải được tách bạch với định dạng chuẩn giờ quốc tế UTC khi lưu trữ. Thời hạn lưu giữ phục vụ pháp lý đòi hỏi phải bảo toàn các khóa xác minh và siêu dữ liệu trong thời gian đủ dài. Khi độ trôi đồng hồ vượt ngưỡng cho phép, chính sách an ninh có thể tạm chặn các hành động có độ rủi ro cao và phát cảnh báo ngay lập tức, bởi vì một dòng thời gian sai lệch sẽ làm suy yếu cả quy trình điều tra sự cố lẫn tuyên bố chống chối bỏ trách nhiệm.
23. Cơ chế chỉ ghi thêm không đồng nghĩa với tính bất biến tuyệt đối trong mọi hoàn cảnh. Kho lưu trữ bằng chứng sử dụng ngữ nghĩa ghi một lần, các bản ghi đính chính hoặc đánh dấu xóa có quản lý phiên bản, phân tách quyền truy cập, mã hóa dữ liệu, sao chép dữ liệu đa vùng, sao lưu và khôi phục cùng quy trình xác minh tính toàn vẹn định kỳ. Bên khởi tạo sự kiện tuyệt đối không có quyền chỉnh sửa hoặc xóa bỏ các sự kiện đã được ghi nhận; quyền truy cập quản trị phải áp dụng cơ chế cấp quyền đúng lúc (JIT) kết hợp nguyên tắc kiểm duyệt bốn mắt cho các thao tác nhạy cảm. Chuỗi khối băm, cây Merkle hoặc thiết bị lưu trữ ghi một lần đọc nhiều lần (WORM) là các giải pháp kỹ thuật được lựa chọn tùy theo mô hình mối đe dọa và chi phí đầu tư, chứ không bắt buộc phải sử dụng công nghệ chuỗi khối. Việc xóa dữ liệu theo yêu cầu quyền riêng tư có thể đòi hỏi kỹ thuật hủy khóa mật mã hoặc phân tách nội dung nhạy cảm ra khỏi siêu dữ liệu bất biến; quyết định này thuộc thẩm quyền của bộ phận pháp chế và bảo vệ dữ liệu. Quá trình nâng cấp cấu trúc dữ liệu phải lưu giữ bản ghi thô ban đầu hoặc có phương thức chuyển đổi có thể kiểm chứng được. Hàng ngày cần quét kiểm tra tính toàn vẹn, phát hiện các số thứ tự bị gián đoạn và diễn tập khôi phục hệ thống có biên bản chứng nhận đầy đủ. Bản sao trên hệ thống giám sát SIEM không thể coi là sổ cái bằng chứng duy nhất nếu quá trình phân tích cú pháp hoặc loại bỏ gói tin có thể làm thất lạc các trường dữ liệu quan trọng. Tính sẵn sàng của kho bằng chứng phải có cam kết chất lượng dịch vụ (SLO) rõ ràng, bởi vì việc không thể điều tra hay không thể đối soát dữ liệu cũng là một sự cố thất bại nghiêm trọng trong vận hành.
24. Quy trình đối soát dữ liệu biến các dấu vết kiểm tra thụ động thành một kết quả kiểm soát chủ động và thực chất. Các tác vụ định kỳ hoặc gần với thời gian thực sẽ so sánh đối chiếu giữa ý định đã được cấp quyền và lệnh gọi công cụ thành công với các bản ghi đã thực sự được cam kết ghi nhận trong hệ thống CRM, ERP, ngân hàng hoặc kho dữ liệu, bản băm tệp kết quả và trạng thái nghiệp vụ cuối cùng. Quá trình này giúp phát hiện nhanh chóng các tình huống hành động mà không có phê duyệt, đã phê duyệt nhưng không thực thi, cam kết ghi nhận trùng lặp, xử lý dở dang một phần gói dữ liệu, tác vụ báo hoàn tất nhưng giao dịch thực tế bị thất bại, sai lệch số tiền hoặc đối tượng tác động, hoặc các lệnh đính chính chưa được lan truyền đầy đủ. Mỗi điểm sai lệch phát hiện được phải có mức độ nghiêm trọng, người phụ trách, biện pháp khoanh vùng xử lý, quy trình thử lại, cơ chế đền bù nghiệp vụ hoặc rà soát thủ công cùng biên bản đóng sự cố rõ ràng. Tác nhân AI tuyệt đối không được phép tự ý xóa bỏ các điểm sai lệch bằng cách tạo ra các dòng nhật ký mới. Hệ thống hồ sơ gốc luôn nắm giữ trạng thái nghiệp vụ có thẩm quyền cao nhất, trong khi đồ thị bằng chứng lưu giữ chuỗi nguồn gốc xử lý. Đối soát tài chính phải tuân thủ nghiêm ngặt các quy định kế toán; trong khi đối soát vận hành do người phụ trách quy trình nghiệp vụ trực tiếp giám sát. Bảng điều khiển cần tách bạch rõ giữa thành công về mặt kỹ thuật, hành động đã qua phân quyền hợp lệ và kết quả nghiệp vụ đã quyết toán hoàn tất. Các tuyên bố về hiệu quả đầu tư ROI và độ tin cậy chỉ được phép tính toán trên mẫu số là các kết quả đã qua đối soát thành công, chứ tuyệt đối không lấy tổng số lượt gọi công cụ thành công làm mốc đo lường.
25. Quản lý khóa bảo mật và thông tin bí mật nghiêm cấm tuyệt đối hành vi gán cứng khóa API, khóa riêng tư hay mã làm mới token vào câu lệnh prompt, mã nguồn, ảnh vùng chứa, tệp trích xuất biến môi trường hay bộ nhớ của tác nhân AI. Tải công việc tiếp nhận thông tin xác thực ngắn hạn từ dịch vụ môi giới định danh và khóa bí mật dựa trên cơ chế chứng thực an toàn; chính sách của hệ thống quản lý khóa phải phân định chi tiết theo tải công việc, khách hàng riêng và mục đích sử dụng. Mô hình AI tuyệt đối không được nhìn thấy các khóa bí mật nếu bộ kết nối có thể tự động tiêm thông tin xác thực vào tầng truyền tải mạng. Đầu ra của công cụ và cơ chế lọc bỏ dữ liệu nhạy cảm phải chủ động ngăn chặn việc phản hồi lặp lại các khóa bí mật. Toàn bộ các khóa bảo mật đều phải có người phụ trách, thuật toán và độ dài khóa, vị trí lưu trữ trong mô-đun HSM hoặc hệ thống KMS, thời điểm tạo lập, kích hoạt và hết hiệu lực, quy trình luân chuyển và thu hồi, phương án sao lưu và phục hồi cùng hệ thống đo lường mức độ sử dụng từ xa. Cần phân tách độc lập giữa khóa ký số, khóa mã hóa dữ liệu, khóa xác thực máy khách và khóa chứng minh quyền sở hữu. Thông tin xác thực của môi trường phát triển và thử nghiệm tuyệt đối không được phép truy cập vào môi trường vận hành chính thức. Sử dụng các công cụ quét phát hiện khóa bí mật, kiểm soát lưu lượng mạng ra ngoài, phòng chống thất thoát dữ liệu và thông tin xác thực mồi bẫy để hỗ trợ phát hiện xâm nhập kịp thời. Khi xảy ra sự cố, việc xoay vòng khóa phải được thực hiện theo đúng sơ đồ phụ thuộc, chứ không chỉ đổi mỗi chiếc khóa bị lộ. Thông tin xác thực khẩn cấp phải được cất giữ ngoại tuyến, kiểm soát nghiêm ngặt và diễn tập định kỳ; tác nhân AI tuyệt đối không bao giờ được tự ý sử dụng các thông tin xác thực này.
26. Xác thực máy khách tới máy chủ cấp quyền là một quy trình hoàn toàn khác biệt với việc phân quyền cho tác nhân AI tại máy chủ tài nguyên. Các tải công việc bảo mật cần ưu tiên sử dụng phương thức private_key_jwt, chứng chỉ mTLS hoặc liên kết tải công việc thay vì sử dụng khóa bí mật máy khách dài hạn dùng chung khi hệ sinh thái công nghệ cho phép. Tuyên bố khẳng định phải có máy chủ phát hành, chủ thể, đối tượng thụ hưởng, mã định danh jti và thời hạn hiệu lực chính xác, đi kèm bộ nhớ đệm chống phát lại và quy trình luân chuyển khóa; vòng đời chứng chỉ mTLS và điểm kết thúc mã hóa phải được kiểm soát chặt chẽ. Ứng dụng máy khách công khai bắt buộc phải sử dụng cơ chế bảo mật PKCE và tuyệt đối không lưu giữ các khóa bí mật giả tạo. Mã định danh máy khách chỉ là một tên gọi định danh đơn thuần, hoàn toàn không phải là bằng chứng chứng minh danh tính nếu thiếu đi bước xác thực thực tế. Điểm tiếp nhận đăng ký động hoặc điểm cuối siêu dữ liệu là đầu vào liên quan tới chuỗi cung ứng và lòng tin, đòi hỏi danh sách cho phép, biện pháp phòng vệ chống tấn công SSRF và quản trị nghiêm ngặt. Việc một máy khách đại diện cho quá nhiều tác nhân AI sẽ làm lu mờ khả năng quy kết trách nhiệm; doanh nghiệp cần thiết lập độ chi tiết của định danh và chính sách vừa đủ để khoanh vùng cô lập rủi ro nhưng tránh tạo ra số lượng biến thể quá lớn khiến hệ thống mất khả năng vận hành. Xác thực thành công mới chỉ cho phép máy khách được quyền gửi yêu cầu xin cấp token; việc token có thực sự được phát hành hay không còn phải trải qua các bước đánh giá chính sách về chủ thể, cơ chế ủy quyền đại diện và tài nguyên mục tiêu.
27. Siêu dữ liệu của máy chủ phát hành OAuth giúp đơn giản hóa quá trình khám phá hệ thống nhưng bắt buộc phải được xác minh cẩn trọng. Máy khách cần cố định máy chủ phát hành dự kiến và miền tin cậy, bắt buộc sử dụng giao thức HTTPS, khớp chính xác định danh máy chủ phát hành, danh sách các thuật toán và điểm cuối được hỗ trợ cùng chính sách chuyển hướng an toàn; tuyệt đối không truy cập theo các đường dẫn URL tùy ý truyền vào từ câu lệnh prompt hoặc công cụ. Bộ nhớ đệm JWKS phải có thời gian sống TTL, cơ chế làm mới khi gặp mã khóa không xác định phải có giới hạn tần suất gọi, duy trì thời gian gối đầu cho các khóa cũ và không bao giờ được phép mở khóa an toàn khi có sự cố. Khi có nhiều máy chủ cấp quyền, hệ thống cần thiết lập chính sách lựa chọn theo tài nguyên và khách hàng riêng, đồng thời phân vùng kho lưu trữ thông tin xác thực chính xác theo từng máy chủ phát hành cụ thể. Cần áp dụng cơ chế phòng chống tấn công trộn lẫn mã, cơ chế PKCE, tham số state và nonce cùng các thông lệ tốt theo tiêu chuẩn RFC 9700 cho các luồng thao tác trên trình duyệt. Phản hồi cấp quyền nghiêm cấm ghi lại mã ủy quyền hoặc mã token vào nhật ký. Tính sẵn sàng của điểm cuối có thể áp dụng cơ chế thử lại và ngắt mạch tự động, song các thao tác có độ rủi ro cao tuyệt đối không bao giờ được kích hoạt phương án dự phòng chuyển sang một máy chủ phát hành không xác định. Mọi thay đổi trọng yếu trong siêu dữ liệu phải lập tức phát cảnh báo, chạy kiểm thử và triển khai diện hẹp. Rủi ro về lòng tin chứng chỉ số và tấn công chiếm quyền DNS phải được đưa vào mô hình hóa mối đe dọa; vòng đời và kế hoạch khôi phục sau thảm họa của các máy chủ phát hành nội bộ phải được diễn tập bài bản.
28. Phân quyền trong môi trường đa khách hàng đòi hỏi định danh khách hàng riêng (tenant) phải được trích xuất trực tiếp từ định danh và chính sách bảo mật đã qua kiểm chứng, sau đó đối chiếu chặt chẽ với tài nguyên và đối tượng dữ liệu cụ thể; tuyệt đối không tin vào mã định danh khách hàng do tác nhân AI tự truyền lên. Đối tượng thụ hưởng và phạm vi quyền trong token là hoàn toàn chưa đủ nếu câu truy vấn trong bộ xử lý nghiệp vụ thiếu đi điều kiện lọc theo khách hàng. Doanh nghiệp cần phân vùng độc lập bộ nhớ đệm token, trạng thái tác vụ, kho lưu trữ véc-tơ, bộ nhớ ngữ cảnh, nhật ký hệ thống, bằng chứng, tệp kết quả, các hàm gọi lại, hạn ngạch tần suất, khóa bảo mật và các bản sao lưu. Các chuỗi định danh mờ không thể thay thế cho quy trình phân quyền thực tế; các bài kiểm thử phủ định cần cố tình tráo đổi mã khách hàng, mã người dùng, mã tác vụ, mã tài liệu và mã công cụ để phát hiện lỗ hổng rò rỉ. Hạ tầng dùng chung phải thiết lập rào chắn bảo vệ ở cấp độ hàng và phát hiện các truy vấn dữ liệu chéo giữa các khách hàng. Quyền truy cập hỗ trợ hoặc quản trị kỹ thuật phải áp dụng cơ chế cấp quyền đúng lúc (JIT), có phê duyệt chính thức và ghi nhật ký kiểm tra đầy đủ; giao diện thao tác mạo danh phải hiển thị biểu ngữ cảnh báo nổi bật. Luồng cộng tác chéo giữa các khách hàng phải là một quy trình tường minh đi kèm sự đồng ý, thỏa thuận hợp đồng, tối thiểu hóa dữ liệu và chính sách an ninh mới, tuyệt đối không gộp chung ngữ cảnh. Khi khách hàng chấm dứt hợp đồng, hệ thống phải thu hồi toàn bộ định danh và thông tin xác thực, giải phóng các tác vụ đang chạy, xuất và xóa dữ liệu an toàn, đồng thời xác minh lại việc xóa sạch dữ liệu trong bộ nhớ đệm và các bản sao lưu theo đúng quy định. Thông báo lỗi phản hồi không bao giờ được để lộ sự tồn tại của các đối tượng dữ liệu thuộc về khách hàng khác.
29. Liên kết định danh liên tổ chức giúp kết nối các miền tin cậy khác nhau nhưng tuyệt đối không bao giờ được tạo ra một mã token siêu quyền hạn toàn cầu. Hai bên tổ chức cần thống nhất chặt chẽ về định danh máy chủ phát hành, máy khách và tài nguyên, cơ chế tin cậy khóa và chứng chỉ số, ngữ nghĩa thuộc tính dữ liệu, cấu hình trao đổi mã token, phạm vi quyền chi tiết, các giới hạn về dữ liệu và hành động, mức độ bảo đảm, quy trình xử lý sự cố và luân chuyển khóa, đồng bộ đồng hồ hệ thống và quy trình thu hồi quyền. Dịch vụ môi giới hoặc STS trung gian giúp giảm bớt độ phức tạp khi kết nối tay đôi giữa các bên, nhưng sẽ trở thành một mắt xích phụ thuộc có giá trị cực kỳ cao; đòi hỏi phải được bảo vệ nghiêm ngặt. Định danh thực thể thừa hành bên ngoài phải được ánh xạ vào một thực thể dịch vụ nội bộ đi kèm chính sách cụ thể; tên nhóm hoặc vai trò người dùng không bao giờ được dịch chuyển trực tiếp sang hệ thống nội bộ. Đối tượng thụ hưởng của mã token bắt buộc chỉ nhắm tới tài nguyên nội bộ cục bộ, có thời hạn hiệu lực rất ngắn và áp dụng cơ chế ràng buộc người gửi khi phù hợp. Thỏa thuận hợp đồng, bên xử lý dữ liệu phụ, khu vực địa lý lưu trữ, thời hạn lưu giữ và quy chế chia sẻ bằng chứng phải được quy định minh bạch. Cần kiểm thử các tình huống gây nhầm lẫn máy chủ phát hành, trùng lặp tên định danh, khóa bảo mật của đối tác bị xâm phạm, siêu dữ liệu liên kết bị cũ và quy trình khi đối tác ngừng hợp tác. Việc cập nhật gói tin cậy phải có sự rà soát của hai người và triển khai thử nghiệm diện hẹp. Khi liên kết định danh gặp sự cố, hệ thống phải xử lý lỗi linh hoạt theo mức độ rủi ro của từng hành động, tuyệt đối không được chuyển sang sử dụng khóa bảo mật API quyền quản trị tĩnh.
30. Tích hợp giữa giao thức MCP và Agent2Agent (A2A) đòi hỏi phải duy trì quy trình phân quyền chặt chẽ tại từng chặng truyền dữ liệu. Thẻ thông tin A2A Agent Card và sơ đồ bảo mật chỉ mô tả phương thức giao tiếp kỹ thuật giữa các tác nhân chứ hoàn toàn không cấp quyền hạn thực thi; quyền truy cập đối với tác vụ, ngữ cảnh và tệp kết quả phải luôn được kiểm tra theo thời gian thực. Tác nhân AI từ xa sau khi tiếp nhận ủy quyền theo chuẩn A2A sẽ sử dụng định danh và thông tin xác thực độc lập của chính mình hoặc thông qua cơ chế trao đổi mã token và đại diện ủy quyền đã được phê duyệt để gọi tới máy chủ MCP; nghiêm cấm việc chuyển tiếp nguyên vẹn mã token của người dùng hoặc token A2A từ hệ thống thượng nguồn. Đối tượng thụ hưởng tài nguyên MCP và phạm vi quyền của công cụ phải khớp chính xác với máy chủ và hành động tương ứng. Đồ thị bằng chứng liên kết liền mạch từ tác vụ, thông điệp và tệp kết quả của giao thức A2A sang yêu cầu, công cụ, tài nguyên và kết quả của giao thức MCP cho tới cam kết ghi nhận cuối cùng ở hệ thống hạ nguồn. Các tiêu đề Mcp-Method và Mcp-Name hỗ trợ định tuyến và thực thi chính sách tại cổng trung gian nhưng bắt buộc phải đối soát xem có khớp với phần thân hay không; siêu dữ liệu và trường clientInfo tuyệt đối không phải là định danh bảo mật. Câu lệnh prompt hoặc kết quả đầu ra của công cụ từ hệ thống từ xa luôn phải bị coi là dữ liệu không đáng tin cậy. Quy trình hủy bỏ hoặc thu hồi quyền cần được lan truyền xuyên suốt các tầng nấc với nỗ lực tối đa kết hợp đối soát dữ liệu. Chính sách an ninh cần tách bạch rõ ràng giữa ngữ nghĩa của tầng giao thức với thẩm quyền nghiệp vụ thực tế; việc vượt qua bài kiểm thử tuân thủ giao thức hoàn toàn không chứng minh được rằng cơ chế phân quyền đã phù hợp và an toàn cho tình huống sử dụng thực tế của doanh nghiệp.
31. Sổ đăng ký tác nhân AI liên kết chặt chẽ định danh bảo mật với sản phẩm đầu ra đã triển khai và các năng lực đã qua đánh giá an toàn. Một hồ sơ đăng ký chuẩn tắc bao gồm: mã định danh chuẩn tắc của tác nhân, mã định danh tải công việc hoặc máy khách, người phụ trách, kho lưu trữ mã nguồn, bản băm bản dựng, danh mục thành phần phần mềm (SBOM), tập hợp mô hình, câu lệnh prompt, cấu hình và công cụ được phép sử dụng, môi trường triển khai, các điểm cuối tiếp nhận, danh sách người dùng, khách hàng riêng và mục đích được phép, phân hạng cấp bậc tự chủ và rủi ro, quy tắc phê duyệt và hạn mức giao dịch, mức phân loại dữ liệu, chính sách an ninh, phiên bản bộ câu hỏi đánh giá, đầu mối liên hệ xử lý sự cố cùng trạng thái vòng đời. Cơ chế chứng thực môi trường thực thi hoặc siêu dữ liệu triển khai có chữ ký số giúp ngăn chặn triệt để tình trạng các tệp thực thi chưa qua phê duyệt tự ý sử dụng định danh này. Mọi cập nhật trong sổ đăng ký đều phải qua quy trình rà soát nghiêm ngặt; phần tự mô tả năng lực của tác nhân tuyệt đối không bao giờ được tự động mở thêm quyền hạn. Việc trùng lặp hoặc giả mạo tên hiển thị không được phép gây ảnh hưởng tới khâu định tuyến gói tin. Bộ định tuyến và chính sách an ninh luôn căn cứ theo mã định danh ổn định, chứ không dựa vào tên gọi tự nhiên. Hồ sơ từng phiên bản máy chủ hoặc lượt chạy phải liên kết chặt chẽ với phiên bản của tác nhân. Tính năng vô hiệu hóa khẩn cấp phải được chốt chặn trực tiếp tại cổng trung gian và máy chủ tài nguyên, chứ không phụ thuộc vào dữ liệu lưu đệm của sổ đăng ký. Quy trình khai tử tác nhân bao gồm việc thu hồi thông tin xác thực, chính sách, tuyến định tuyến, công cụ, xóa sạch bộ nhớ ngữ cảnh, xử lý bằng chứng lưu trữ và quét rà soát toàn bộ các hệ thống tiêu thụ.
32. Phân quyền công cụ áp dụng triệt để nguyên tắc quyền tối thiểu trên từng hành động thực tế, chứ không dừng lại sơ sài tại cổng tiếp nhận của tác nhân AI. Mỗi công cụ đều phải có người phụ trách, mục đích kinh doanh, cấu trúc dữ liệu đầu vào và đầu ra, bảng ánh xạ tới tài nguyên hoặc đối tượng dữ liệu, các phạm vi quyền chi tiết bắt buộc, tác dụng phụ và tính chống xử lý trùng, ngưỡng bắt buộc phê duyệt, hạn mức số tiền và tần suất gọi, mức phân loại dữ liệu, kiểm soát mạng ra ngoài, môi trường hộp cát cách ly, hành động đền bù nghiệp vụ cùng vòng đời vận hành. Cổng trung gian chỉ cấp phép khi kết hợp đồng thời: mã định danh tác nhân, chủ thể được ủy quyền, khách hàng riêng, tác vụ hoặc mục đích cùng chính sách an ninh hiện hành; trong khi bộ xử lý công cụ phía sau bắt buộc phải kiểm tra các bất biến nghiệp vụ và quyền sở hữu bản ghi dữ liệu. Phần mô tả công cụ do mô hình AI đọc tuyệt đối không phải là chính sách an ninh. Cơ chế khám phá công cụ động cần lọc trước theo quyền hạn của người dùng, song việc kiểm tra lại tại thời điểm thực thi lệnh vẫn là yêu cầu bắt buộc. Thao tác đọc dữ liệu hoàn toàn có thể làm rò rỉ thông tin nhạy cảm; do đó các thao tác liệt kê và tìm kiếm cũng đòi hỏi kiểm soát chặt chẽ ở cấp độ từng hàng và từng trường dữ liệu. Thao tác ghi dữ liệu cần hỗ trợ chế độ xem trước, chạy thử nghiệm và tính chống trùng lặp. Các công cụ quản trị cấp cao, truy vấn cơ sở dữ liệu thô hoặc dòng lệnh shell phải được tách biệt độc lập hoặc nghiêm cấm hoàn toàn. Bất kỳ sự thay đổi phiên bản công cụ nào cũng phải kích hoạt lại quy trình mô hình hóa mối đe dọa, bộ câu hỏi đánh giá và kiểm thử hồi quy hợp đồng giao tiếp.
33. Phân quyền dữ liệu đòi hỏi phải vượt lên trên các mô hình phân quyền theo vai trò (RBAC) đơn giản. Việc áp dụng mô hình phân quyền dựa trên thuộc tính (ABAC) hoặc mối quan hệ (ReBAC) cho phép xem xét thấu đáo mối quan hệ giữa chủ thể và đối tượng, không gian khách hàng riêng, mức độ phân loại dữ liệu, mục đích sử dụng, tư cách thành viên trong dự án hoặc hồ sơ vụ việc, sự đồng ý của chủ thể dữ liệu, vị trí địa lý và khung thời gian. Bộ lọc truy xuất dữ liệu bắt buộc phải được thực thi trực tiếp tại tầng nguồn hoặc tầng câu truy vấn trước khi bước vào khâu xếp hạng, chứ không bao giờ lấy ra tập hợp kết quả hàng đầu trên toàn bộ kho dữ liệu rồi mới che mờ hậu kỳ. Chỉ mục véc-tơ, bộ nhớ đệm và siêu dữ liệu của từng đoạn văn bản phải được phân vùng độc lập; kỹ thuật nhúng véc-tơ hoàn toàn không thể làm cho dữ liệu trở nên vô danh. Cơ chế làm mờ ở cấp độ trường dữ liệu và giới hạn mục đích sử dụng phải được áp dụng đồng bộ lên cả kết quả đầu ra của công cụ, ngữ cảnh câu lệnh prompt, tệp kết quả, nhật ký hệ thống và kho bằng chứng. Tác nhân AI tuyệt đối không được tự suy đoán quyền hạn từ nội dung văn bản hay đường dẫn liên kết do người dùng gửi vào. Chuỗi nguồn gốc dữ liệu, giấy phép nguồn và thời hạn lưu giữ phải gắn liền với từng đoạn dữ liệu và tệp kết quả. Thao tác xuất dữ liệu hoặc truy cập hàng loạt bắt buộc phải có ngưỡng giới hạn, quy trình phê duyệt và hệ thống phát hiện hành vi bất thường. Bất kỳ sự thay đổi nào trong chính sách truy cập đều phải lập tức vô hiệu hóa các bộ nhớ đệm, phiên làm việc và tác vụ liên quan. Cần chạy kiểm thử số lượng hàng, lấy mẫu đối soát để phát hiện rò rỉ dữ liệu; kết hợp sử dụng các bản ghi mồi bẫy tổng hợp để hỗ trợ giám sát an ninh liên tục.
34. Tấn công chèn mã độc vào câu lệnh prompt không phải là lỗ hổng duy nhất của hệ thống quản lý định danh IAM, nhưng có thể khiến tác nhân AI sử dụng các quyền hạn hợp pháp vào những mục đích hoàn toàn sai trái. Nội dung tiếp nhận từ trang web, thư điện tử, tài liệu, công cụ hoặc từ một tác nhân AI khác luôn phải bị coi là dữ liệu đầu vào không đáng tin cậy; hệ thống cần phân tách kênh truyền chỉ thị độc lập, làm sạch và kết xuất dữ liệu an toàn, nghiêm cấm nội dung dữ liệu tự ý thay đổi chính sách bảo mật, phạm vi quyền, điểm cuối tiếp nhận hay bỏ qua bước phê duyệt. Danh sách cho phép và chính sách của công cụ bắt buộc phải nằm độc lập bên ngoài mô hình AI. Bộ xác thực kế hoạch và hành động cần so sánh đối chiếu giữa ý định ban đầu, giới hạn tác vụ, nguồn gốc dữ liệu đầu vào và các tác dụng phụ dự kiến trước khi lệnh gọi công cụ diễn ra. Các tham số có độ rủi ro cao phải được kiểm tra tất định hoặc đưa qua bước xem trước của con người. Bộ nhớ của tác nhân AI tuyệt đối không được lưu giữ các chỉ thị độc hại như một chính sách vận hành; siêu dữ liệu truy xuất phải phân định rõ cấp bậc tin cậy. Hệ thống kiểm soát lưu lượng mạng ra ngoài và giải pháp phòng chống thất thoát dữ liệu (DLP) giúp ngăn chặn hành vi trích xuất dữ liệu trái phép, ngay cả khi tác nhân có quyền đọc dữ liệu hợp pháp. Triển khai các khóa bí mật mồi bẫy để kịp thời phát hiện hành vi đánh cắp dữ liệu. Bộ câu hỏi đánh giá an toàn phải bao quát các tình huống chèn mã độc gián tiếp, ký tự Unicode ngụy trang, trích xuất dữ liệu chéo giữa các công cụ và thao túng tâm lý xã hội. Các biện pháp kiểm soát định danh và phân quyền giúp thu hẹp phạm vi ảnh hưởng khi xảy ra sự cố nhưng không thể thay thế cho các biện pháp bảo đảm an toàn dữ liệu đầu vào.
35. Các tác nhân AI chạy nền và hoạt động dài hạn đòi hỏi phải có cơ chế cấp quyền lại định kỳ theo thời gian. Thông điệp trong hàng đợi tuyệt đối không được mang theo mã token vô điều kiện dài hạn; thông điệp chỉ nên mang định danh tác vụ và mã tương quan, sau đó tiến trình công nhân sẽ sử dụng định danh tải công việc của chính mình để xin cấp hoặc trao đổi mã token ngắn hạn ngay tại thời điểm bắt đầu xử lý. Chính sách an ninh kiểm tra lại trạng thái hoạt động của người dùng, mối quan hệ ủy quyền đại diện, không gian khách hàng riêng, tài nguyên và tính hợp lệ của quyết định phê duyệt. Nếu người dùng đã nghỉ việc, thay đổi vai trò, thu hồi sự đồng ý hoặc ngữ cảnh tác vụ có sự biến động, hệ thống phải lập tức tạm dừng, hủy bỏ hoặc yêu cầu một quyết định phê duyệt mới. Cơ chế thuê quyền và nhịp tim kiểm tra hoạt động giúp ngăn chặn tình trạng nhiều tiến trình công nhân xử lý trùng lặp một công việc; tính chống trùng và các điểm kiểm tra an toàn giúp bảo vệ quá trình gửi lại yêu cầu. Thông tin xác thực tuyệt đối không được tuần tự hóa lưu vào tệp điểm kiểm tra sao lưu. Thời hạn hoàn thành, ngân sách chi phí và giới hạn số chặng truyền dữ liệu phải được thiết lập độc lập bên ngoài mô hình AI. Thời hạn hết hiệu lực của phê duyệt và trạng thái yêu cầu nhập thêm dữ liệu phải được hiển thị minh bạch. Định danh của bộ lập lịch tác vụ không bao giờ được đánh đồng với chủ thể người dùng khởi tạo ban đầu. Các phần tử trong tác vụ xử lý theo lô phải có quyết định phân quyền độc lập theo từng đối tượng và hỗ trợ ghi nhận kết quả thất bại từng phần kết hợp đối soát dữ liệu. Định kỳ dọn dẹp và thu hồi quyền của các tác vụ bị bỏ rơi. Kế hoạch khôi phục sau thảm họa không bao giờ được gửi lại các tác dụng phụ từ các bản chụp nhanh hàng đợi đã cũ.
36. Quy trình thu hồi quyền là một hệ thống phối hợp đồng bộ trên toàn diện hạ tầng, chứ không chỉ đơn thuần là một điểm cuối dịch vụ đơn lẻ. Các sự kiện kích hoạt thu hồi quyền bao gồm: nhân sự thôi việc hoặc thay đổi vai trò, tác nhân AI bị xâm phạm, khóa bảo mật bị lộ lọt, chính sách an ninh từ chối, tác vụ bị hủy bỏ hoặc hoàn tất, đối tác chấm dứt hợp tác, công cụ bị vô hiệu hóa và chủ thể dữ liệu rút lại sự đồng ý. Các biện pháp thực thi có thể bao gồm: thu hồi mã token truy cập, mã làm mới, phiên làm việc, chứng chỉ số, tài liệu SVID hoặc định danh máy khách; vô hiệu hóa tác nhân, kỹ năng hoặc công cụ; hủy bộ nhớ đệm; đóng luồng truyền dữ liệu và các hàm gọi lại; tạm dừng tác vụ và chặn đứng ngay tại máy chủ tài nguyên. Cơ chế tự kiểm tra token JWT ngoại tuyến đòi hỏi thời hạn hiệu lực phải rất ngắn, kết hợp danh sách từ chối, lan truyền sự kiện hoặc tra cứu chính sách trực tiếp đối với các quyền hạn trọng yếu. Độ trễ thu hồi quyền phải có mục tiêu thời gian cụ thể căn cứ theo mức độ rủi ro và phải được kiểm thử thường xuyên. Các công việc đang nằm trong hàng đợi hoặc đang thực thi phải được truy tìm nhanh chóng thông qua chỉ mục định danh, tác vụ và bằng chứng; các hành động ở hạ nguồn phải được đối soát và đền bù nghiệp vụ thỏa đáng. Mọi thao tác xử lý khẩn cấp đều phải do nhân sự vận hành được ủy quyền thực hiện, áp dụng nguyên tắc kiểm duyệt bốn mắt khi cần thiết, ghi nhật ký kiểm tra và có rào chắn bảo vệ khôi phục. Quy trình phục hồi hệ thống chỉ cấp phát thông tin xác thực hoàn toàn mới sau khi đã khắc phục tận gốc nguyên nhân sự cố, chứ tuyệt đối không bật lại định danh cũ một cách sơ sài.
37. Quy trình ứng phó sự cố an ninh tận dụng đồ thị định danh để nhanh chóng xác định chính xác phạm vi ảnh hưởng của cuộc tấn công. Khâu phân loại ban đầu bắt đầu từ việc rà soát thông tin xác thực, tác nhân AI, phiên bản, máy chủ phát hành, tài nguyên, khách hàng riêng, mốc thời gian, tác vụ, công cụ và toàn bộ các hành động bị ảnh hưởng; tuyệt đối không trích xuất tràn lan toàn bộ nội dung cuộc trò chuyện thô ra ngoài. Khâu khoanh vùng cô lập lập tức thu hồi quyền, vô hiệu hóa tài khoản, siết chặt giới hạn tần suất, chặn lưu lượng mạng ra ngoài, cách ly hệ thống, bảo toàn bằng chứng số và chụp nhanh phiên bản chính sách, khóa bảo mật và thẻ thông tin. Khâu điều tra phân tích kỹ lưỡng việc phát hành và trao đổi mã token, bằng chứng chứng minh DPoP hoặc mTLS, các quyết định chính sách, sự phê duyệt, kết quả thực thi công cụ và các cam kết ghi nhận trên hệ thống hồ sơ gốc. Khâu đối soát dữ liệu giúp phát hiện các tác dụng phụ trái phép, bị trùng lặp hoặc bị thất lạc để tiến hành đính chính tại các hệ thống hạ nguồn. Thông báo chính thức tới người phụ trách, người dùng, đối tác và các cơ quan quản lý theo đúng cam kết hợp đồng và quy định pháp luật. Luân chuyển toàn bộ khóa bảo mật và thông tin xác thực theo đúng sơ đồ phụ thuộc, chặn đứng các cuộc tấn công phát lại và quét rà soát toàn bộ các định danh lân cận. Khôi phục hệ thống từ các bản dựng và chính sách chuẩn đã qua kiểm chứng, triển khai thử nghiệm diện hẹp với phạm vi quyền tối thiểu. Báo cáo tổng kết sau sự cố phải khắc phục tận gốc các biện pháp kiểm soát, bổ sung bài kiểm thử và xác định rõ người chịu trách nhiệm, tuyệt đối không đổ lỗi chung chung cho hiện tượng ảo giác của AI. Các buổi diễn tập ứng phó sự cố trên bàn cần bao quát toàn diện các kịch bản gián đoạn hoặc bị xâm nhập tại hệ thống định danh IdP, dịch vụ STS, điểm PDP, hệ thống KMS hay nhà cung cấp mô hình AI bên thứ ba.
38. Khả năng quan sát hệ thống phải đem lại giá trị hữu ích trong vận hành nhưng tuyệt đối không được biến hệ thống quản lý định danh IAM thành một nguồn rò rỉ dữ liệu nhạy cảm. Các chỉ số đo lường cần được phân loại theo máy chủ phát hành, mã định danh ổn định của máy khách và tác nhân, tài nguyên, thao tác nghiệp vụ, quyết định phân quyền, nhóm lý do từ chối, loại bằng chứng chứng minh, việc trao đổi mã token, phần quyền chênh lệch cấp thêm, sự phê duyệt của con người, độ trễ, hiệu năng bộ nhớ đệm, quy trình thu hồi quyền và kết quả đối soát dữ liệu; tên khách hàng và tên công cụ phải áp dụng kỹ thuật băm mã hóa và kiểm soát chặt chẽ số lượng biến thể. Nhật ký hệ thống bắt buộc phải lọc bỏ mã token, các khẳng định xác thực, bằng chứng DPoP, khóa bí mật, nội dung câu lệnh prompt và dữ liệu cá nhân; chỉ lưu giữ các mã định danh và bản băm tóm tắt cần thiết phục vụ điều tra. Ngữ cảnh truy vết luôn bị coi là dữ liệu không đáng tin cậy, tuyệt đối không được phép quyết định định danh khách hàng hay vai trò người dùng. Cơ chế lấy mẫu phải luôn lưu giữ trọn vẹn toàn bộ các sự kiện bị chính sách từ chối và các hành động an ninh trọng yếu, song thời hạn lưu giữ và quyền truy cập phải tuân thủ nghiêm ngặt mức phân loại dữ liệu. Bảng điều khiển phân định rõ ràng giữa lỗi xác thực, lệnh từ chối của chính sách, thao tác hủy của người dùng và các lỗi kỹ thuật hệ thống. Thiết lập cảnh báo hành vi đối với: nỗ lực leo thang đặc quyền, yêu cầu trao đổi token hoặc đối tượng thụ hưởng bất thường, công cụ liên tục bị từ chối gọi, định danh ngủ đông bất ngờ hoạt động lại, truy cập từ khu vực địa lý bất khả thi, vòng lặp vô tận và chi phí tăng đột biến. Sổ cái bằng chứng và hệ thống đo lường vận hành từ xa có mối liên kết chặt chẽ nhưng sở hữu mục tiêu và thời hạn lưu giữ hoàn toàn khác nhau.
39. Chương trình kiểm thử toàn diện bao gồm: kiểm thử hợp đồng giao tiếp, kiểm thử phủ định về phân quyền, kiểm thử chống lạm dụng, kiểm thử khả năng chịu lỗi và kiểm thử kết quả nghiệp vụ. Cần kiểm thử máy chủ phát hành, đối tượng thụ hưởng, phạm vi quyền chi tiết, khách hàng riêng, chủ thể, thực thể thừa hành, thời gian, bằng chứng chứng minh và khóa bảo mật; các kịch bản tráo đổi mã định danh; chuyển tiếp mã token trái phép; leo thang quyền hạn khi trao đổi token; vòng lặp ủy quyền vô tận; tấn công phát lại; phê duyệt đã hết hạn; người dùng hoặc tác nhân đã bị thu hồi quyền; siêu dữ liệu hoặc bộ khóa JWKS độc hại; sự sai lệch phương thức hoặc đường dẫn URI trong cơ chế DPoP; điểm kết thúc mã hóa mTLS; cùng các lỗ hổng tham chiếu đối tượng trực tiếp không an toàn (IDOR). Kiểm thử thuộc tính để bảo đảm các bất biến chính sách luôn được giữ vững, chẳng hạn như quyền hạn ở hạ nguồn tuyệt đối không bao giờ được rộng hơn thượng nguồn. Việc tuân thủ tài liệu tiêu chuẩn RFC hay chứng nhận của thư viện phần mềm không thể thay thế cho các bài kiểm thử ở tầng ứng dụng thực tế. Kiểm thử hỗn loạn đối với hệ thống định danh IdP, dịch vụ STS, điểm PDP, hệ thống KMS, bộ khóa JWKS, gián đoạn mạng, bộ nhớ đệm, độ lệch đồng hồ và cơ chế gửi lại yêu cầu. Diễn tập tấn công thử nghiệm đối với hành vi chèn mã độc vào câu lệnh prompt, trích xuất dữ liệu trái phép, đánh cắp thông tin xác thực và thao túng tâm lý để xin phê duyệt. Tác vụ chuẩn mẫu vàng giúp xác minh trọn vẹn chuỗi bằng chứng từ ý định ban đầu, quyết định phân quyền, hành động thực thi cho tới cam kết ghi nhận dữ liệu. Các sản phẩm đầu ra của kiểm thử phải cố định số hiệu phiên bản mã nguồn, chính sách, cấu trúc dữ liệu, khóa và bộ dữ liệu kiểm thử cùng mã kiểm tra tính toàn vẹn. Các lỗi dự kiến chấp nhận tạm thời phải có người chịu trách nhiệm và ngày hết hạn cụ thể; bất kỳ lỗi thất bại nghiêm trọng nào cũng bắt buộc phải chặn đứng quy trình phát hành phần mềm.
40. Quá trình chuyển đổi loại bỏ hoàn toàn các khóa API dùng chung bắt đầu từ việc kiểm kê toàn diện các khóa bí mật, mức độ sử dụng thực tế, người phụ trách, tài nguyên mục tiêu và môi trường triển khai, sau đó phân tích nhật ký hệ thống để phát hiện các đối tượng tiêu thụ ngầm trong bóng tối. Doanh nghiệp tiến hành tạo lập song song các định danh tải công việc và chính sách an ninh riêng biệt cho từng tài nguyên, bổ sung khả năng quan sát hệ thống và chế độ chạy thử nghiệm quyết định phân quyền tại cổng trung gian, sau đó triển khai thử nghiệm diện hẹp cho các lệnh gọi đọc dữ liệu có độ rủi ro thấp. Cơ chế trao đổi mã token và đại diện ủy quyền được triển khai cho các luồng xử lý có sự ủy quyền của người dùng; trong khi các luồng thuần túy giữa các dịch vụ sẽ sử dụng cơ chế cấp quyền tải công việc riêng biệt. So sánh đối chiếu kỹ lưỡng các quyết định phân quyền trước khi chính thức áp dụng cưỡng chế; khắc phục triệt để các bước kiểm tra đối tượng và khách hàng riêng. Luân chuyển và thu hồi các khóa cũ theo từng đợt đối tượng tiêu thụ, tránh việc xóa bỏ mù quáng; quy trình quay về bản cũ khẩn cấp tuyệt đối không bao giờ được khôi phục lại khóa quản trị toàn cầu, mà phải sử dụng tuyến xử lý có phạm vi hẹp và giới hạn thời gian cụ thể. Xóa sạch các khóa bí mật khỏi mã nguồn, ảnh vùng chứa và lịch sử cam kết mã nguồn theo đúng quy trình ứng phó an ninh, vô hiệu hóa bộ nhớ đệm và cập nhật tài liệu vận hành. Dự án chuyển đổi chỉ được coi là thành công khi lưu lượng sử dụng khóa dùng chung hoàn toàn về mức 0 trong suốt cửa sổ quan sát, toàn bộ thông tin xác thực cũ đã bị thu hồi dứt điểm và vượt qua bài diễn tập xử lý sự cố—chứ không phải chỉ đơn thuần là khi một màn hình đăng nhập mới xuất hiện.
41. Cây chỉ số cam kết chất lượng dịch vụ (SLO) và đo lường cần tách bạch rạch ròi giữa mặt phẳng định danh kỹ thuật với kết quả nghiệp vụ thực tế. Hệ thống theo dõi chặt chẽ tính sẵn sàng, độ trễ, tỷ lệ lỗi và độ tươi mới của dữ liệu trên từng công đoạn: phát hành và gia hạn thông tin xác thực của tải công việc, khám phá phân quyền OAuth, xác thực, phát hành và trao đổi mã token, quyết định chính sách, sự phê duyệt của con người, thực thi cưỡng chế tại máy chủ tài nguyên, tiếp nhận bằng chứng và quy trình đối soát dữ liệu. Các chỉ báo an ninh cốt lõi (SLI) bao gồm: tỷ lệ chấp nhận sai đối tượng thụ hưởng bằng 0, tốc độ lan truyền lệnh thu hồi quyền, số lượng tấn công phát lại bằng chứng bị chặn đứng, các hành vi truy cập trái phép chéo giữa các khách hàng, tính đầy đủ của bằng chứng và số lượng đặc quyền bị bỏ rơi. Các chỉ báo phía người dùng bao gồm tỷ lệ phân quyền thành công hợp lệ, tỷ lệ hoàn tất nâng cấp xác thực và thời gian hoàn thành hành động an toàn. Ngân sách lỗi tuyệt đối không cho phép đánh đổi một thao tác thành công không qua ủy quyền hợp lệ để lấy chỉ số tính sẵn sàng của hệ thống. Kiểm thử tổng hợp cần sử dụng các tác nhân và dữ liệu giả lập không gây ra tác dụng phụ thực tế. Cam kết SLO của các dịch vụ phụ thuộc cần ánh xạ chi tiết qua hệ thống định danh IdP, dịch vụ STS, điểm PDP, hệ thống KMS, SPIFFE, cổng trung gian và các công cụ. Bảng điều khiển không bao giờ được gộp chung các lệnh từ chối hợp lệ thành sự cố gián đoạn dịch vụ. Các chỉ số đo lường phải được thiết lập mốc ban đầu trước giai đoạn thử nghiệm; mỗi mục tiêu đều phải có người chịu trách nhiệm và chu kỳ đo lường cụ thể.
42. Ma trận phân công trách nhiệm (RACI) và nguyên tắc phân tách nhiệm vụ được quy định minh bạch: người phụ trách nghiệp vụ và kết quả chịu trách nhiệm định nghĩa tình huống sử dụng, các hành động được phép và tiêu chí nghiệm thu; người phụ trách hệ thống IAM quản lý máy chủ phát hành, ứng dụng máy khách, tải công việc và mã token; người phụ trách nền tảng quản lý môi trường thực thi của tác nhân và cổng trung gian; người phụ trách công cụ và dữ liệu thiết lập chính sách bảo vệ tài nguyên và đối tượng dữ liệu; đội ngũ an ninh mạng quản lý mô hình mối đe dọa, biện pháp kiểm soát và ứng phó sự cố; bộ phận pháp chế và quyền riêng tư quy định mục đích sử dụng, thông báo minh bạch và thời hạn lưu giữ; kỹ sư SRE bảo đảm tính sẵn sàng và khả năng khôi phục hệ thống; người phê duyệt con người chịu trách nhiệm về các quyết định trong phạm vi thẩm quyền của mình; trong khi bộ phận kiểm toán tiến hành kiểm tra độc lập trên kho bằng chứng. Lập trình viên tuyệt đối không được tự ý cấp quyền hạn trên môi trường vận hành chính thức, không tự phê duyệt chính sách và không có quyền xóa nhật ký hệ thống. Quy trình khẩn cấp phải có người phê duyệt chính thức, nêu rõ lý do, giới hạn thời gian và có buổi rà soát ngay sau đó. Vai trò của nhà cung cấp bên thứ ba và điều khoản hợp đồng phải được quy định rõ ràng. Mỗi ngoại lệ bảo mật đều phải có người chịu trách nhiệm rủi ro, biện pháp kiểm soát bù đắp và ngày hết hạn cụ thể. Nhân viên trực vận hành nắm vững quy trình khoanh vùng cô lập sự cố nhưng mặc định không có quyền đọc trực tiếp các nội dung nhạy cảm. Nhịp độ quản trị định kỳ rà soát các quyết định dựa trên bằng chứng thực tế thay vì dựa vào các danh sách kiểm tra hình thức ký duyệt một lần.
43. Bảng đối chiếu pháp lý và tuân thủ phải được xây dựng sát sao theo từng tình huống sử dụng, quyền tài phán và ngành nghề kinh doanh cụ thể. Nhật ký định danh và kho bằng chứng thường chứa đựng dữ liệu cá nhân hoặc thông tin mật của doanh nghiệp, do đó bắt buộc phải xác định rõ mục đích sử dụng hợp pháp, nguyên tắc tối thiểu hóa, kiểm soát quyền truy cập, thời hạn lưu giữ, quy trình xóa bỏ dữ liệu hoặc lưu giữ phục vụ pháp lý, quy định truyền dữ liệu xuyên biên giới và quy trình ứng phó khi phát sinh sự cố vi phạm dữ liệu. Tính minh bạch và cơ chế khiếu nại đối với các quyết định tự động phải được áp dụng đầy đủ khi kết quả xử lý gây tác động trực tiếp tới con người; sự phê duyệt của con người không thể trở thành tấm lá chắn pháp lý nếu chỉ mang tính hình thức đối phó. Việc áp dụng chữ ký điện tử và tuyên bố chống chối bỏ trách nhiệm phải được luật sư hoặc bộ phận pháp chế thẩm định kỹ lưỡng; chữ ký mật mã học trên một sự kiện kỹ thuật không đồng nghĩa với việc nó mặc định trở thành một chữ ký giao dịch thương mại có đầy đủ giá trị pháp lý. Hợp đồng thương mại cần quy định rõ ràng về vai trò của tác nhân AI, nhà cung cấp và bên xử lý dữ liệu phụ, các yêu cầu an ninh bảo mật, mục đích sử dụng dữ liệu và việc huấn luyện mô hình, quyền sở hữu trí tuệ, thông báo sự cố, kiểm toán độc lập, chia sẻ bằng chứng và kế hoạch rút lui chuyển đổi nhà cung cấp. Nguyên tắc phân tách nhiệm vụ và các biện pháp kiểm soát tài chính kế toán phải được duy trì nguyên vẹn khi tác nhân AI thao tác trên hệ thống ERP. Bài viết này chỉ cung cấp kiến trúc kiểm soát kỹ thuật, hoàn toàn không thay thế cho ý kiến tư vấn pháp lý chính thức. Bằng chứng tuân thủ bắt buộc phải được trích xuất từ chính cấu hình, bài kiểm thử và dữ liệu vận hành thực tế hiện hành, chứ không thể dựa vào các tài liệu quảng bá tiếp thị.
44. Dự án chạy thử nghiệm có giới hạn phạm vi nên lựa chọn một thao tác thuần túy đọc dữ liệu hoặc thao tác có thể đảo ngược hoàn toàn, áp dụng cho một nhóm người dùng nhỏ, một định danh tác nhân duy nhất, một máy chủ cấp quyền, một tài nguyên, một chính sách và một tuyến thu thập bằng chứng cụ thể. Cần đo lường mốc chuẩn của quy trình làm việc trực tiếp ban đầu; ưu tiên sử dụng dữ liệu tổng hợp hoặc dữ liệu đã được lọc bỏ thông tin nhạy cảm trong giai đoạn đầu. Kiểm thử toàn diện quy trình đăng nhập, ủy quyền đại diện, trao đổi mã token, chính sách đối tượng thụ hưởng, phạm vi quyền và đối tượng dữ liệu, sự phê duyệt của con người, lệnh gọi công cụ, cam kết ghi nhận và đối soát dữ liệu, hết hạn và thu hồi quyền, các tình huống sai khách hàng riêng, tấn công phát lại, chèn mã độc vào câu lệnh prompt, sự cố gián đoạn dịch vụ phụ thuộc và công tắc ngắt khẩn cấp. Tuyệt đối không cấp các đặc quyền ngoại tuyến hay quyền quản trị rộng lớn. Hàng ngày rà soát các trường hợp ngoại lệ phát sinh; thu thập ý kiến phản hồi của người dùng về sự rõ ràng của thông báo xin đồng ý và phê duyệt. Tiêu chí nghiệm thu để kết thúc giai đoạn thử nghiệm bao gồm: vượt qua toàn bộ các bài kiểm thử phủ định về an ninh, tính đầy đủ của đồ thị bằng chứng, không phát sinh bất kỳ tác dụng phụ trái phép hoặc trùng lặp nào, và giá trị kinh tế mang lại được đo lường cụ thể. Triển khai thử nghiệm diện hẹp mở rộng dần theo từng khách hàng và từng hành động; thực hiện diễn tập quay về bản trước. Nếu nguyên tắc quyền tối thiểu không thể diễn đạt được hoặc máy chủ tài nguyên không thể thực thi việc kiểm soát truy cập ở cấp độ đối tượng, doanh nghiệp cần lập tức dừng dự án thử nghiệm thay vì cố tình bao bọc tác nhân AI xung quanh một chiếc khóa quản trị kế thừa cũ kỹ.
45. Nhịp độ vận hành định kỳ là bảo chứng cho sự an toàn và bền vững của hệ thống: hàng ngày rà soát các sự cố an ninh trọng yếu về phân quyền, tấn công phát lại, rò rỉ chéo giữa các khách hàng, hành động bất thường và kết quả đối soát dữ liệu; hàng tuần kiểm tra các định danh ngủ đông hoặc bị bỏ rơi, mức độ sử dụng phạm vi quyền, các trường hợp ngoại lệ phê duyệt, tình trạng tồn đọng tác vụ và cam kết chất lượng dịch vụ (SLO); hàng tháng đánh giá danh mục kiểm kê tác nhân, công cụ và tài nguyên, tái chứng nhận quyền truy cập, kiểm tra khóa bảo mật, chứng chỉ số và thông tin bí mật, các thay đổi chính sách, kết quả đánh giá an toàn, biến động chi phí và nhà cung cấp bên thứ ba; hàng quý tiến hành rà soát mô hình mối đe dọa, diễn tập tấn công thử nghiệm, khôi phục thảm họa, liên kết định danh và kế hoạch rút lui chuyển đổi, tuân thủ quyền riêng tư, thời hạn lưu giữ và đánh giá giá trị kinh doanh thực tế mang lại. Bất kỳ sự thay đổi trọng yếu nào liên quan tới tác nhân, mô hình AI, công cụ, cấu trúc dữ liệu, máy chủ phát hành hoặc chính sách đều phải kích hoạt lại quy trình kiểm thử hồi quy và triển khai thử nghiệm diện hẹp. Quy trình khai tử tác nhân an toàn bao gồm: thu hồi định danh máy khách, tải công việc, tài liệu SVID, khóa bảo mật, mã token và các hàm gọi lại; vô hiệu hóa các tuyến định tuyến, chính sách và công cụ liên quan; giải phóng hoặc hủy bỏ các tác vụ đang thực thi dở dang; xuất toàn bộ bằng chứng lưu trữ bắt buộc; xóa sạch dữ liệu theo đúng quy định thời hạn lưu giữ; quét rà soát toàn bộ các hệ thống tiêu thụ và xác nhận toàn bộ chi phí hạ tầng liên quan đã chấm dứt hoàn toàn. Việc theo dõi các tài liệu tiêu chuẩn và dự thảo kỹ thuật phải có người phụ trách cụ thể; tuyệt đối không âm thầm coi một bản dự thảo Internet-Draft có giá trị tương đương như một tài liệu tiêu chuẩn RFC chính thức. Kiến trúc hệ thống duy trì được độ tin cậy vững chắc nhờ vào các bằng chứng xuyên suốt toàn bộ vòng đời vận hành, chứ không phải dựa vào những sơ đồ vẽ trên giấy tờ vào ngày khai trương.
Bảng Đối Sánh: Mô hình Truyền Thống và Giải Pháp AI Doanh Nghiệp
| Tiêu Chí Đối Sánh | Mô hình Truyền Thống | Giải Pháp AI Doanh Nghiệp | Hiệu Quả Kinh Tế Thực Tế |
|---|---|---|---|
| Định danh | Dùng chung khóa API hoặc tài khoản dịch vụ (service account) cho nhiều luồng tự động hóa và nhiều môi trường khác nhau. | Cấp định danh khối lượng công việc (workload identity) riêng cho từng dịch vụ AI Agent; tách biệt chuỗi liên kết giữa lượt chạy và tác vụ; quản lý qua danh mục gắn kèm người phụ trách cùng phiên bản. | Quy trách nhiệm và khoanh vùng sự cố tốt hơn, nhưng đòi hỏi quy trình quản lý vòng đời định danh, chứng thực, xoay vòng khóa và kiểm kê danh mục phải thật sự hoàn thiện. |
| Ủy quyền | Chuyển tiếp nguyên xi token của người dùng (passthrough) hoặc mạo danh (impersonation) khiến hệ thống không nhận diện được tác nhân thực hiện thực tế. | Dùng cơ chế đổi token (token exchange) hoặc thay mặt người dùng (On-Behalf-Of - OBO) để giữ rõ chủ thể và tác nhân AI Agent, đồng thời thu hẹp quyền của token phía sau theo từng tài nguyên. | Giảm nguy cơ trở thành tay sai bị lợi dụng (confused deputy) và duy trì trách nhiệm giải trình; đổi lại, máy chủ cấp token bảo mật (STS), chính sách và liên kết định danh sẽ phức tạp hơn, đòi hỏi ngữ nghĩa phải thống nhất. |
| Quyền tối thiểu | Phân vai trò và phạm vi quyền (scope) quá rộng, chỉ cấp một lần dùng cho toàn bộ quy trình. | Phạm vi quyền gắn chặt với đối tượng, không gian riêng của khách hàng (tenant), mục đích, thời gian, hạn mức số tiền, tác vụ và bước phê duyệt; kiểm tra lại quyền tại từng thao tác. | Giảm phạm vi ảnh hưởng khi xảy ra sự cố (blast radius) và ngăn quyền hạn tích lũy ngầm; đòi hỏi mô hình tài nguyên cùng dữ liệu chính sách phải hoàn toàn chính xác. |
| Chống phát lại | Token mang quyền (bearer token) chỉ dựa vào việc giữ bí mật và có thời hạn hiệu lực quá dài. | Giới hạn phạm vi đích tiếp nhận (audience restriction), rút ngắn thời hạn hiệu lực và ràng buộc khóa người gửi (sender constraint) bằng mTLS hoặc DPoP. | Nếu token bị đánh cắp thì kẻ xấu cũng rất khó tái sử dụng; tuy nhiên, các khóa, chứng minh, bộ nhớ đệm chống phát lại và cấu trúc cổng chuyển tiếp (proxy) phải được vận hành chuẩn xác. |
| Phê duyệt | Chấp thuận chung chung một lần hoặc phê duyệt qua chat hay email mà không gắn chặt vào từng hành động cụ thể. | Nâng cấp xác thực từng bước (step-up) theo mức độ rủi ro; phê duyệt gắn chặt với tác vụ, hành động, dữ liệu đầu vào, số tiền, phiên bản và thời hạn hết hiệu lực. | Ngăn chặn việc cấp quyền tràn lan và lỗi tranh chấp thời gian kiểm tra - thực thi (TOCTOU); trải nghiệm người dùng cùng thẩm quyền của người phê duyệt trở thành điểm phụ thuộc cần cam kết mức dịch vụ (SLO) và phương án dự phòng. |
| Kiểm toán | Nhật ký ứng dụng rời rạc, có thể bị can thiệp chỉnh sửa và thiếu ngữ cảnh về chính sách cũng như định danh. | Đồ thị bằng chứng có tính toàn vẹn cao, kết nối xuyên suốt từ ý định → định danh → quyết định → hành động → xác nhận hoàn tất hoặc sửa sai. | Hoạt động điều tra và các nhận định trở nên đáng tin cậy hơn; doanh nghiệp phải cân đối giữa quyền riêng tư, thời hạn lưu giữ, quản lý lưu ký khóa và chi phí lưu trữ. |
| Thu hồi quyền | Thụ động chờ token hết hạn hoặc xoay vòng khóa dùng chung khiến hệ thống bị gián đoạn diện rộng. | Thu hồi quyền chính xác theo từng chủ thể, AI Agent, tác vụ, công cụ hoặc tài nguyên; nhanh chóng truyền thông báo và đối soát các công việc đang chạy dở dang. | Thu hẹp phạm vi ảnh hưởng và phản ứng tức thì; đòi hỏi phải có đồ thị phụ thuộc, các chỉ mục tìm kiếm, cơ chế truyền phát sự kiện và kịch bản diễn tập thực tế. |
| Chống chối bỏ | Coi việc có nhật ký ghi chép hoặc chữ ký điện tử là đã có thể chứng minh tuyệt đối trước pháp luật. | Đưa ra tuyên bố đúng với mức độ bảo đảm thực tế: xác minh định danh, ký số, đóng dấu thời gian, lưu trữ chỉ ghi thêm (append-only), phê duyệt và ngữ cảnh pháp lý tương ứng. | Tránh thổi phồng tuyên bố và nâng cao khả năng tự vệ pháp lý; khâu thiết kế bắt buộc phải có sự tham gia phối hợp của đội ngũ an ninh, kiểm toán, quyền riêng tư và pháp chế. |
Lộ trình triển khai & Khuyến nghị hành động
G0 — Lập bản đồ thẩm quyền cho từng tình huống sử dụng: ghi rõ chủ thể (subject), tác nhân (actor), ý định, tài nguyên, đối tượng cùng thao tác, dữ liệu, tác dụng phụ ngoài ý muốn (side effect), mức độ rủi ro, người phê duyệt và người chịu trách nhiệm về kết quả cuối cùng. So sánh với quy trình làm việc hoặc API trực tiếp. Phải dừng triển khai nếu tài nguyên không hỗ trợ phân quyền ở cấp đối tượng hoặc chỉ dùng khóa quản trị viên (admin key) mà không thể cô lập.
G1 — Kiểm kê danh mục định danh: liệt kê chi tiết người dùng, ứng dụng khách, AI Agent, khối lượng công việc, bản thực thi, tài khoản dịch vụ, khóa và token, công cụ cùng tài nguyên, bên phát hành cùng vùng tin cậy và các môi trường hệ thống. Gắn rõ người phụ trách, mục đích sử dụng và vòng đời; chủ động phát hiện thông tin đăng nhập dùng chung, bị bỏ quên hoặc mồ côi cùng các AI Agent tự phát (shadow agents).
G2 — Phân tích mối đe dọa và kiến trúc: vẽ rõ luồng đi từ định danh – token – dữ liệu – bằng chứng; mô hình hóa các rủi ro như đánh cắp token, chuyển tiếp tùy tiện, phát lại token, nhầm lẫn tác nhân, lỗ hổng tham chiếu đối tượng trực tiếp giữa các khách hàng (cross-tenant IDOR), vượt mặt chính sách, tiêm mã độc (injection), phê duyệt quá hạn, lộ khóa bí mật và chối bỏ trách nhiệm. Chốt chặt các ranh giới tin cậy và chế độ ứng phó khi gặp sự cố.
G3 — Thiết lập định danh khối lượng công việc: cấp định danh ngắn hạn dựa trên chứng thực (attestation) hoặc liên kết định danh (federation), tách biệt hoàn toàn giữa môi trường phát triển, kiểm thử, vận hành chính thức và từng AI Agent; bảo vệ và xoay vòng định kỳ các khóa cùng gói chứng chỉ tin cậy. Tuyệt đối không gắn cứng khóa bí mật vào mã nguồn. Ánh xạ định danh cố định trong danh mục với mã băm (digest), phiên bản đã triển khai và môi trường được phép hoạt động.
G4 — Thắt chặt an ninh chuẩn OAuth: gắn cố định bên phát hành, siêu dữ liệu và thuật toán mã hóa; áp dụng mã ủy quyền kèm PKCE cho các ứng dụng tương tác; triển khai xác thực ứng dụng khách phù hợp; kiểm tra chỉ báo tài nguyên và đối tượng đích hợp lệ; cấp token có thời hạn ngắn và ràng buộc bằng DPoP hoặc mTLS tùy theo cấu trúc mạng. Tuyệt đối không để token hay khóa bí mật lọt vào câu lệnh prompt, nhật ký hệ thống hay đường dẫn URL.
G5 — Quản lý ủy quyền an toàn: triển khai máy chủ cấp token bảo mật (STS), cơ chế đổi token (token exchange) hoặc thay mặt người dùng (OBO); kiểm tra hợp lệ chặt chẽ subject_token, actor_token của ứng dụng, mối quan hệ ủy quyền, không gian thuê, tài nguyên đích, phạm vi chi tiết, tác vụ và mức rủi ro. Đầu ra phải là token chỉ dùng cho tài nguyên đích cụ thể với quyền đã được thu hẹp; cấm chuyển tiếp token nguyên xi; giới hạn số chặng trung gian, số lần ủy quyền và ủy quyền lại cùng thời gian sống của token.
G6 — Chính sách và điểm thực thi quyền: xây dựng kiểm soát truy cập dựa trên vai trò kết hợp thuộc tính, quan hệ và kiểm soát ở cấp đối tượng (RBAC, ABAC, ReBAC) cùng các thành phần xử lý chính sách (PDP, PIP, PAP, PEP); áp dụng nguyên tắc mặc định từ chối (default deny); quản lý chính sách dưới dạng mã nguồn (policy-as-code) kèm rà soát, kiểm thử, mô phỏng và chạy thử nhóm nhỏ. Thực thi nghiêm ngặt tại cổng trung gian và hàm xử lý tài nguyên; các nghĩa vụ bắt buộc như che mờ dữ liệu, phê duyệt, giới hạn tần suất hay môi trường cô lập phải được xác nhận thực hiện đầy đủ.
G7 — Ràng buộc phê duyệt với hành động: phân tầng rủi ro, nâng cấp xác thực từng bước, kiểm tra thẩm quyền của người duyệt, xem trước hậu quả tác động, dữ liệu, người nhận, số tiền, mã băm nội dung, phiên bản, thời hạn hiệu lực và áp dụng nguyên tắc duyệt kép (four-eyes) khi cần thiết. Mọi thay đổi trọng yếu đều phải xin cấp quyền lại từ đầu; nếu thao tác bị từ chối hoặc hủy bỏ thì tuyệt đối không tự ý chuyển sang dùng thông tin đăng nhập khác.
G8 — Thắt chặt an toàn công cụ và dữ liệu: xây dựng danh mục công cụ quy định rõ phạm vi quyền, tác dụng phụ ngoài ý muốn, tính chống xử lý trùng (idempotency), cấu trúc dữ liệu, môi trường cô lập, kiểm soát dữ liệu đi ra và thao tác bù trừ; lọc dữ liệu truy xuất theo quyền người dùng trước khi xếp hạng; kiểm soát chặt ở cấp trường, cấp dòng và không gian thuê. Coi mọi câu lệnh prompt và nội dung bên ngoài là không đáng tin cậy; bộ kiểm tra hợp lệ cho kế hoạch và hành động bắt buộc phải đặt hoàn toàn bên ngoài mô hình AI.
G9 — Thu thập bằng chứng và đối soát: chuẩn hóa phong bì sự kiện (event envelope), mã định danh, mốc thời gian, cấu trúc dữ liệu, mã băm, chữ ký số cùng vòng đời khóa; lưu trữ theo cơ chế chỉ ghi thêm, phân tách quyền truy cập, tuân thủ thời hạn lưu giữ và quyền riêng tư. Kết nối xuyên suốt chuỗi ý định – token – chính sách – phê duyệt – công cụ – ghi nhận hoàn tất; chạy tác vụ nền tự động tìm kiếm kết quả bị thiếu, trùng lặp, trái phép hoặc dở dang để kịp thời sửa sai.
G10 — Kiểm thử và triển khai thí điểm: thực hiện các bài kiểm thử tình huống lỗi (negative testing) cho OAuth, quản lý danh tính, đối tượng, không gian thuê, chứng minh quyền, phát lại token và thu hồi quyền; kiểm thử khả năng chịu lỗi (chaos testing) trên máy chủ IdP, STS, PDP và dịch vụ quản lý khóa KMS; tổ chức đội tấn công giả lập (red-team) thử tiêm mã độc và rò rỉ dữ liệu cùng diễn tập xử lý sự cố. Chạy thí điểm một hành động có thể đảo ngược bằng dữ liệu giả lập hoặc đã che mờ; so sánh kết quả với mốc đo ban đầu về chất lượng, thời gian, chi phí và rủi ro.
G11 — Triển khai rộng rãi, vận hành và chuẩn bị kế hoạch rút lui: triển khai theo đợt nhỏ (canary) theo từng không gian thuê hoặc từng hành động, khởi đầu với quyền hạn tối thiểu rồi mở rộng dần dựa trên bằng chứng kiểm toán; giám sát chặt chẽ cam kết mức dịch vụ (SLO), an ninh và mức độ sử dụng đặc quyền. Định kỳ chứng thực lại, xoay vòng, thu hồi và giải phóng các định danh, chính sách, tuyến đường, tác vụ và dữ liệu kèm bằng chứng đóng hoàn tất; theo dõi sát các bản đặc tả kỹ thuật và dự thảo mà không tự động nâng cấp tùy tiện.
Khung Đo Lường Hiệu Quả & Thước Đo ROI
| Chỉ số đo lường | Mục tiêu kỳ vọng | Cơ sở đánh giá |
|---|---|---|
| Tỷ lệ bao phủ hành động có thể quy trách nhiệm | 100% các tác dụng phụ trong môi trường vận hành chính thức phải kết nối rõ ràng giữa chủ thể + tác nhân + tác vụ + chính sách | Tuyệt đối không dùng định danh dùng chung không phân biệt rõ ràng; các kết quả có rủi ro cao còn bắt buộc phải gắn liền với bước phê duyệt và biên bản xác nhận hoàn tất hoặc sửa sai. |
| Hiệu quả sử dụng đặc quyền | Giảm dần các quyền đã cấp nhưng không dùng đến qua từng đợt rà soát | So sánh phạm vi quyền, thông tin chi tiết, đối tượng và hành động được cấp với mức sử dụng hợp lệ thực tế; mọi trường hợp ngoại lệ đều phải gắn kèm người phụ trách và thời hạn hết hiệu lực. |
| Kiểm soát đối tượng đích và chuyển tiếp token | Số lần chấp nhận sai đối tượng đích = 0; số tuyến đường chuyển tiếp token nguyên xi = 0 | Thực hiện các bài kiểm thử tình huống lỗi và thu thập dữ liệu đo đạc từ xa ở phía tài nguyên; đảm bảo token được cấp riêng cho đúng tài nguyên đích tại mọi chặng chuyển tiếp phía sau. |
| Tốc độ lan truyền lệnh thu hồi quyền | Đạt chuẩn theo từng phân tầng rủi ro và được diễn tập định kỳ | Tính từ lúc kích hoạt lệnh thu hồi đến khi từ chối truy cập tại tài nguyên, tạm dừng tác vụ, hủy bỏ hiệu lực bộ nhớ đệm và luồng dữ liệu, đồng thời đối soát các tác dụng phụ phát sinh. |
| Tính đầy đủ của bằng chứng kiểm toán | 100% kết quả có rủi ro cao phải có chuỗi nguồn gốc có thể xác minh được | Bao gồm ý định, định danh, token và chính sách, phê duyệt, hành động, kết quả thực thi, xác nhận hoàn tất hoặc sửa sai; không cần lưu lại toàn bộ chuỗi suy nghĩ nội tâm của mô hình AI. |
| Tỷ lệ cho phép nhầm khi phân quyền | 0 sự cố nghiêm trọng; mọi điểm bất thường đều được khoanh vùng và đối soát kịp thời | Ngăn chặn sai sót về chủ thể, tác nhân, không gian thuê, đối tượng, thời gian, phạm vi quyền, chứng minh và các phê duyệt đã hết hạn; mẫu số tính toán bao gồm cả các luồng xử lý bất đồng bộ và xử lý theo lô. |
| Thời gian hoàn thành tác vụ an toàn | Rút ngắn từ mốc đo ban đầu đến mục tiêu đã được người phụ trách phê duyệt | Đã bao gồm thời gian xác thực nâng cấp từng bước, kiểm tra chính sách và đối soát dữ liệu; tuyệt đối không tối ưu tốc độ bằng cách cắt giảm các bước phê duyệt hay thu thập bằng chứng. |
| Tổng chi phí sở hữu trên mỗi kết quả đã đối soát | Nằm trong khoảng dự toán của phương án kinh doanh | Bao gồm hệ thống quản lý định danh, máy chủ cấp token, điểm quyết định chính sách, dịch vụ quản lý khóa, cổng trung gian, lưu trữ bằng chứng, rà soát thủ công, chi phí công cụ và mô hình, kỹ thuật và xử lý sự cố — chứ không chỉ tính riêng chi phí token của mô hình AI. |
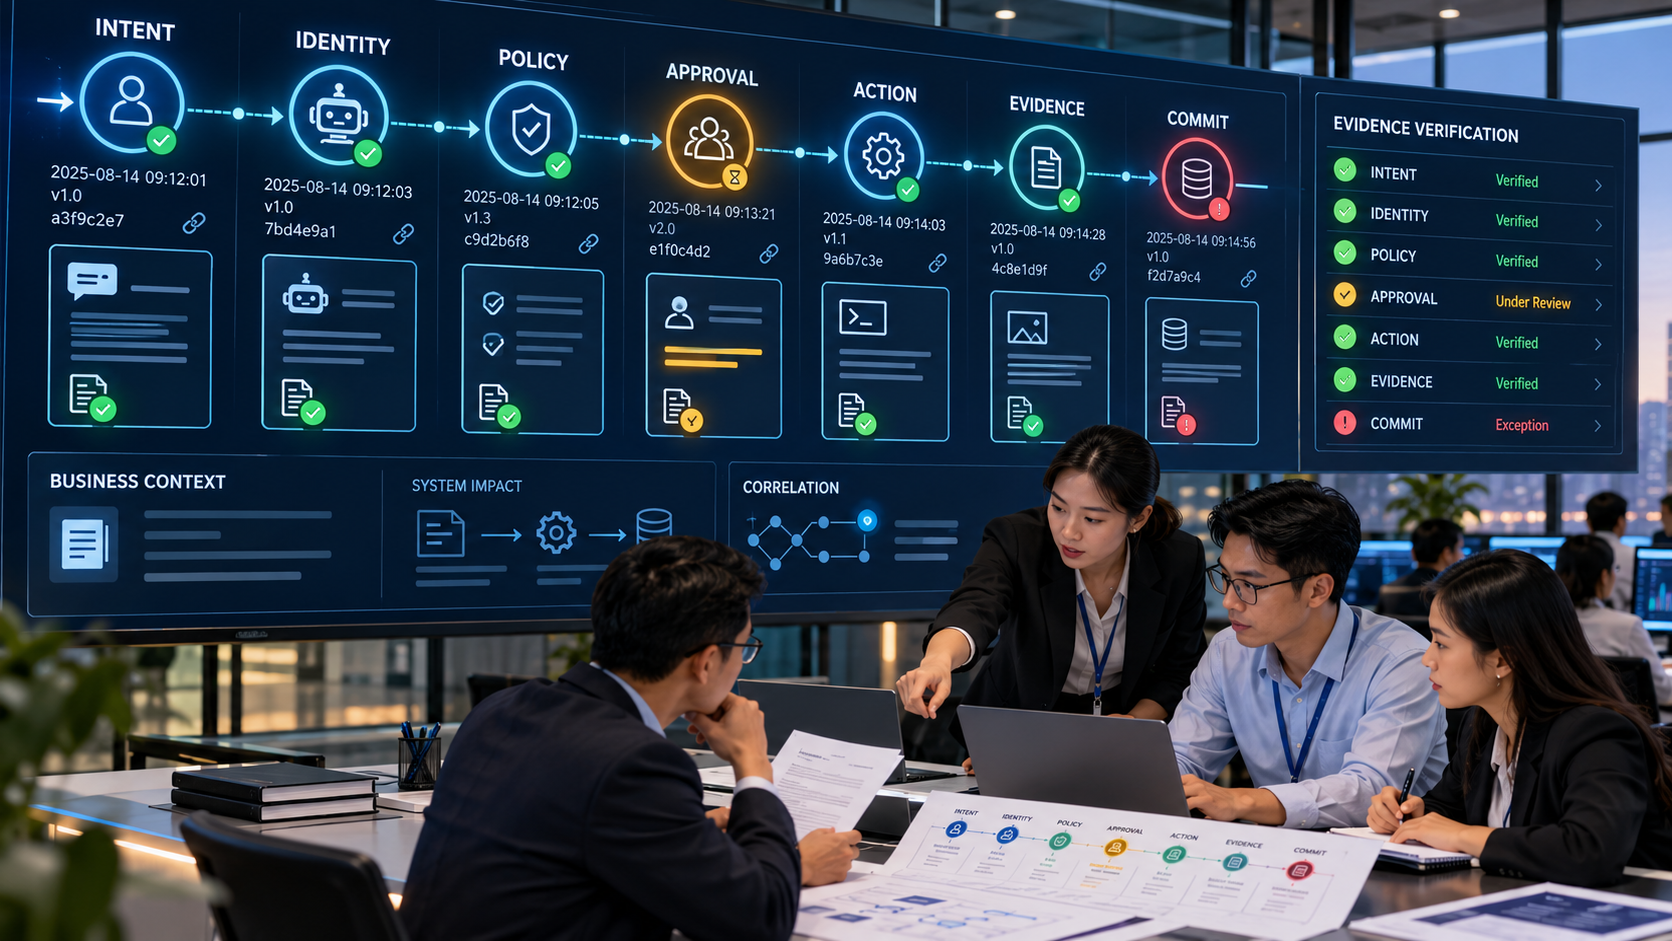
Tuân thủ Nghị định 13/2023/NĐ-CP & Tiêu chuẩn Bảo mật NIST SP 1270
Quản trị chuẩn hóa và tiêu chuẩn kỹ thuật: các tiêu chuẩn RFC 9700/8693/8707/9396/9449/8705 cùng mã nguồn SPIFFE phải được gắn cố định phiên bản và rà soát kỹ lưỡng; giữ nguyên mức độ bắt buộc theo các từ khóa MUST, SHOULD, MAY trong tài liệu gốc. Tài liệu định hướng của NIST năm 2026 chỉ nhằm mô tả vấn đề nghiên cứu và khuyến nghị, không được coi là tiêu chuẩn chứng nhận bắt buộc. Các dự thảo trên mạng (Internet-Draft) về xác thực AI Agent phải được ghi rõ là bản dự thảo kèm số phiên bản và thời hạn hiệu lực, tuyệt đối không đưa vào làm thành phần phụ thuộc trong môi trường vận hành chính thức khi chưa được rà soát đầy đủ. Hồ sơ triển khai thực tế, mức độ hỗ trợ từ bộ công cụ phát triển phần mềm (SDK) hay nhà cung cấp và mọi điểm sai lệch đều phải có người phụ trách và kịch bản kiểm thử rõ ràng.
Quản lý định danh và token: tách bạch rõ ràng giữa chủ thể, tác nhân, ứng dụng khách, khối lượng công việc, bản thực thi lượt chạy và tài nguyên. Kiểm tra khớp chính xác bên phát hành, đối tượng đích, chữ ký số, thuật toán, khóa, mốc thời gian, loại token, không gian thuê, phạm vi chi tiết, chứng minh quyền và chính sách ở cấp đối tượng. Nghiêm cấm hoàn toàn việc chuyển tiếp token nguyên xi, đặt token trong chuỗi truy vấn URL, nhật ký hệ thống hay câu lệnh prompt. Các khóa ràng buộc người gửi phải được bảo vệ nghiêm ngặt và xoay vòng định kỳ; làm mới token kèm xoay vòng khóa và thắt chặt quyền. Cơ chế chứng thực khối lượng công việc, gói chứng chỉ tin cậy, định danh ủy quyền và quy trình lựa chọn giữa nhiều định danh đều phải qua khâu phân tích mối đe dọa.
Cơ chế ủy quyền an toàn: việc đổi token (token exchange) không tự động sinh ra sự tin cậy. Phải kiểm tra hợp lệ ứng dụng khách, subject_token, actor_token, mối quan hệ ủy quyền, tài nguyên, phạm vi quyền, tác vụ, mục đích và mức độ rủi ro; luôn thu hẹp đặc quyền và cấp token có thời gian sống ngắn. Thiết lập chặt chẽ giới hạn số chặng trung gian, số lần ủy quyền và ủy quyền lại, phạm vi phân tán xử lý song song và ngân sách chi tiêu, đi kèm quy trình hủy bỏ, thu hồi quyền và đối soát dữ liệu. Nếu còn dùng cơ chế mạo danh kiểu cũ thì bắt buộc phải có văn bản giải trình lý do, thời hạn hết hiệu lực và bằng chứng kiểm soát bù. Liên kết định danh xuyên tổ chức đòi hỏi bản đồ tin cậy chính xác, hợp đồng ràng buộc pháp lý, quy định vùng lưu trữ dữ liệu, quy trình xử lý sự cố, xoay vòng khóa và kế hoạch chấm dứt hợp tác rõ ràng.
Quy trình phân quyền: áp dụng nguyên tắc mặc định từ chối; chính sách được quản lý dưới dạng mã nguồn kèm phiên bản, quy trình duyệt, kiểm thử tự động, triển khai thử nhóm nhỏ, khả năng quay về bản trước và phân tách quyền quản trị. Thực thi quyền đa tầng tại cả cổng trung gian lẫn hàm xử lý tài nguyên; đảm bảo các bất biến kinh doanh ở cấp đối tượng, cấp dòng, cấp trường và không gian thuê. Bước phê duyệt phải gắn chặt với mã băm hành động, dữ liệu đầu vào, số tiền, phiên bản, thời hạn hiệu lực và người duyệt có thẩm quyền. Mô hình AI, câu lệnh prompt, phần mô tả văn bản, thông tin máy khách, mã tác vụ, mã truy vết hay thẻ định danh AI (Agent Card) tuyệt đối không được coi là định danh xác thực hay căn cứ để đưa ra quyết định cấp quyền.
Quản lý khóa bí mật và thông tin đăng nhập: sử dụng dịch vụ quản lý hoặc môi giới khóa chuyên dụng, tuyệt đối không gắn cứng khóa trong mã nguồn, hình ảnh đóng gói (image), tệp kết xuất môi trường hay lưu trần trong bộ nhớ; chỉ đưa thông tin đăng nhập vào ở tầng kết nối dịch vụ. Ứng dụng mô-đun bảo mật phần cứng (HSM), dịch vụ quản lý khóa (KMS) hoặc chip bảo mật TPM ở mức độ phù hợp với rủi ro; tách riêng hoàn toàn các khóa dùng cho ký số, mã hóa dữ liệu, xác thực và chứng minh quyền. Thiết lập danh mục quản lý gắn rõ người phụ trách, thuật toán, vòng đời và mục đích sử dụng, kèm quy trình xoay vòng, thu hồi, sao lưu, khôi phục và cơ chế mở khóa khẩn cấp khi gặp sự cố. Quét tự động phát hiện khóa rò rỉ, che mờ dữ liệu nhạy cảm, phòng chống thất thoát dữ liệu (DLP), kiểm soát dữ liệu đi ra và phân tích phạm vi ảnh hưởng khi khóa bị lộ. Tách biệt nghiêm ngặt giữa môi trường phát triển, kiểm thử và vận hành chính thức.
Bảo vệ dữ liệu và quyền riêng tư: tuân thủ nghiêm ngặt mục đích sử dụng, căn cứ pháp lý hợp pháp, nguyên tắc thu thập tối thiểu, tính minh bạch, sự đồng ý của chủ thể dữ liệu, phân loại dữ liệu, lưu trữ nội địa và chuyển dữ liệu ra nước ngoài, thời hạn lưu giữ, xóa dữ liệu, bảo lưu chứng cứ pháp lý, quyền khiếu nại của người dùng và điều khoản về việc nhà cung cấp dùng dữ liệu để huấn luyện mô hình. Áp dụng nhất quán cho câu lệnh prompt, ngữ cảnh, bộ nhớ, tác vụ, công cụ, tệp kết quả, nhật ký, bằng chứng kiểm toán, bộ nhớ đệm và bản sao lưu. Bằng chứng bất biến chỉ lưu siêu dữ liệu và tham chiếu nội dung thật sự cần thiết; chiến lược xóa dữ liệu bảo vệ quyền riêng tư phải được pháp chế phê duyệt. Cơ chế truy xuất thông tin phải thực thi kiểm tra quyền truy cập nguồn dữ liệu trước khi xếp hạng; việc chuyển đổi thành chuỗi vectơ số (embedding) tuyệt đối không được coi là phương pháp ẩn danh hóa dữ liệu.
Bằng chứng kiểm toán và khả năng chống chối bỏ: định nghĩa rõ mức độ bảo đảm và mô hình mối đe dọa; chuẩn hóa cấu trúc dữ liệu, mã băm, chữ ký số, quy trình lưu ký nguồn và khóa bí mật, mốc thời gian cùng thứ tự ghi nhận sự kiện, lưu trữ theo cơ chế chỉ ghi thêm kết hợp phân tách quyền truy cập, quét định kỳ tính toàn vẹn và kiểm tra xác minh khi khôi phục dữ liệu. Một tệp nhật ký có chữ ký số không tự động chứng minh tính đúng đắn của hành động, không chứng minh mô hình AI thực sự hiểu ý định và không có giá trị pháp lý tuyệt đối trong mọi tình huống. Bộ phận pháp chế hoặc luật sư sẽ quyết định các yêu cầu cụ thể về chữ ký điện tử theo quy định pháp luật. Không lưu trữ toàn bộ chuỗi suy nghĩ nội tâm của mô hình; nội dung nhạy cảm phải được tách riêng hoặc che mờ. Mọi thao tác sửa sai đều phải giữ nguyên vẹn chuỗi truy nguyên nguồn gốc lịch sử.
Độ bền bỉ hệ thống và thu hồi quyền khẩn cấp: khi các dịch vụ xác thực IdP, STS, PDP, KMS, SPIFFE, tập khóa JWKS, bộ nhớ đệm hoặc hàng đợi gặp sự cố ngừng hoạt động, hệ thống phải có chế độ ứng phó theo rủi ro, cơ chế ngắt mạch tự động (circuit breaker), giải pháp dự phòng thảm họa có tính sẵn sàng cao và quy trình vận hành thủ công thay thế. Áp dụng thời hạn token ngắn kết hợp cơ chế vô hiệu hóa hoặc từ chối khẩn cấp; lệnh thu hồi quyền phải được truyền phát ngay lập tức tới các định danh, token, tác vụ, luồng truyền phát dữ liệu, địa chỉ phản hồi gọi lại (callback), tuyến đường công cụ và bộ nhớ đệm. Các tiến trình xử lý bất đồng bộ phải xin cấp quyền lại tại từng bước. Cơ chế thử lại kèm tính chống xử lý trùng và khóa hạn mức thuê tài nguyên giúp ngăn chặn việc thực thi lặp; hệ thống ghi nhận gốc (system of record) thực hiện đối soát và chạy các thao tác bù trừ để xử lý dứt điểm các kết quả bị dở dang.
Bảo mật nội dung và công cụ: nội dung không đáng tin cậy từ câu lệnh prompt, trang web, email, tài liệu, công cụ hoặc AI Agent khác tuyệt đối không được phép làm thay đổi chính sách, điểm cuối dịch vụ, phạm vi quyền hay trạng thái phê duyệt. Duy trì danh mục công cụ và dữ liệu, kiểm tra hợp lệ cấu trúc dữ liệu đầu vào và đầu ra, vận hành trong môi trường cô lập, kiểm soát dữ liệu đi ra và chống rò rỉ (DLP), giới hạn tần suất và số tiền giao dịch, đảm bảo tính chống xử lý trùng, hỗ trợ xem trước và có thao tác bù trừ. Thiết lập cổng kiểm duyệt tất định hoặc con người phê duyệt cho các thao tác có rủi ro cao. Tổ chức đội tấn công giả lập thử nghiệm các kịch bản tiêm mã độc gián tiếp, rò rỉ dữ liệu và thao túng phê duyệt qua kỹ thuật xã hội. Siêu dữ liệu và văn bản mô tả trong giao thức MCP hoặc A2A không có giá trị quyết định thẩm quyền; thông tin đăng nhập phía sau luôn phải sử dụng đúng đối tượng đích tiếp nhận.
Vận hành và xử lý sự cố: áp dụng nguyên tắc quyền tối thiểu cho đội ngũ vận hành và quyền truy cập kiểm toán; dữ liệu đo đạc từ xa phải tự động che mờ thông tin đăng nhập cùng nội dung nhạy cảm nhưng vẫn nắm bắt trọn vẹn chuỗi quyết định. Xây dựng sẵn quy trình xử lý sự cố chi tiết cho các trường hợp AI Agent bị xâm nhập, lộ khóa bí mật hoặc thẻ định danh, tấn công phát lại token, lỗ hổng tham chiếu đối tượng trực tiếp giữa các khách hàng, leo thang phạm vi quyền, nội dung độc hại, phát sinh tác dụng phụ trùng lặp và sập nguồn cấp định danh. Kịp thời khoanh vùng, bảo lưu chứng cứ hiện trường, thu hồi quyền, đối soát và sửa sai, thông báo tới các bên liên quan và khôi phục hệ thống về trạng thái an toàn đã được kiểm chứng. Các số liệu nhận định hay tính toán tỷ suất hoàn vốn (ROI) bắt buộc phải dựa trên bằng chứng đối soát thực tế trong môi trường vận hành kèm các điều kiện loại trừ. Quy trình quản lý vòng đời từ chứng thực lại, dừng hoạt động đến chấm dứt hợp tác phải đảm bảo không để sót lại bất kỳ thông tin đăng nhập, tuyến định tuyến hay chính sách nào còn hiệu lực, cũng như không để tồn tại tác vụ mồ côi.
Tài liệu & Nguồn tham chiếu chính thống:
Cam kết Chuẩn mực Biên tập ATECH
Bài viết được nghiên cứu và kiểm định độc lập bởi Đội ngũ Kiến trúc sư AI ATECH. Chúng tôi cam kết 100% nội dung dựa trên số liệu thực tế, chuẩn công nghệ đã chứng minh và tài liệu công bố chính thống.